Aller au contenu

    Règlement (UE) 2024/2847 (Cyber Resilience Act) · signalements depuis le 11 sept. 2026

    Logiciel de conformité au Cyber Resilience Act

    Analyse de risques, documentation technique (annexe VII) et déclaration UE, puis gestion des vulnérabilités et signalements sous 24 heures de l’article 14. L’IA rédige à partir de vos documents ; vous relisez, signez et restez responsable.

    Nous vous répondons sous 24 heures pour fixer un appel, puis une démo personnalisée et une proposition tarifaire.

    Obligations de signalement
    Depuis le 11 septembre 2026
    Application complète
    11 décembre 2027
    Vos fichiers
    Chiffrés, hébergés dans l’EEEFonctions d’IA via des fournisseurs aux États-Unis
    Auto-évaluation
    Module A pour les produits de la catégorie par défaut

    Article 14 : le compte à rebours démarre dès que vous en avez connaissance

    Horloges UTC

    Vous avez connaissance d’une vulnérabilité activement exploitée ou d’un incident grave

    1. 24 h

      Alerte précoce

      Sans retard injustifié et dans les 24 heures après en avoir eu connaissance.

    2. 72 h

      Notification

      Dans les 72 heures, avec les informations connues à ce stade.

    3. 14 joursou 1 mois

      Rapport final

      14 jours après la mise à disposition d’une mesure corrective ou d’atténuation pour une vulnérabilité, un mois après la notification pour un incident.

    RedComply suit chaque cas sur des horloges UTC, vous envoie des rappels par e-mail et rédige chaque notification. Vous les soumettez au CSIRT désigné comme coordinateur et à l’ENISA sur la plateforme unique de signalement de l’UE.

    Article 14Vaut aussi pour les produits déjà sur le marchéLes trois échéances de l’article 14 que RedComply suit pour chaque cas de signalement.

    Des fabricants nous font confiance pour leurs dossiers EN 18031

    • Modulonda s.r.l.
    • Glowmesh Technologies Ltd
    • Startec s.r.l.
    • Metrivolt s.r.l.
    • Sarvento Automazione s.r.l.
    • CampoSense s.r.l.
    • Caldermere Systems Ltd
    • Coldspan Ltd
    • Greyport Telemetry Ltd

    01Champ d’application

    Le CRA s'applique-t-il à votre produit ?

    Très probablement, s’il se connecte à un appareil ou à un réseau et qu’il est fourni dans le cadre d’une activité commerciale, à titre onéreux ou gratuit.

    Votre produit est-il concerné ?

    • Un produit comportant des éléments numériques mis à disposition sur le marché de l’UE : matériel connecté, son firmware ou un logiciel mis sur le marché séparément
    • Son utilisation prévue ou raisonnablement prévisible comprend une connexion de données directe ou indirecte à un appareil ou à un réseau

    Les exclusions sont étroites

    • Produits relevant des règlements sur les dispositifs médicaux et les dispositifs médicaux de diagnostic in vitro
    • Réception par type des véhicules
    • Produits aéronautiques certifiés
    • Équipements marins
    • Pièces de rechange identiques
    • Produits développés exclusivement pour la sécurité nationale ou la défense, ou pour traiter des informations classifiées

    Les deux lignes vous correspondent, sans exclusion ? Alors le CRA s’applique très probablement.

    Produit radio connecté à internet ? La cybersécurité RED s’applique aussi, obligatoire depuis le 1er août 2025. Voir ce qu'exige l'EN 18031

    La plupart des produits relèvent de la catégorie par défaut et peuvent être auto-évalués selon le module A. Les produits importants (classes I et II) et critiques suivent des procédures plus strictes.

    Pour l’instant, les produits importants de classe I doivent passer par un organisme notifié.

    Dites-nous ce que vous fabriquez : nous vous répondons sous 24 heures.

    Ce qu’est RedComply, et ce qu’il n’est pas

    Gratuit · 25 questions

    Vous ne savez pas où vous en êtes ?

    Notre évaluation gratuite de préparation au CRA : 25 questions sur le modèle de maturité de l'ENISA pour les PME, avec un score et des conseils adaptés à votre niveau.

    Commencer l'évaluation

    02Voir en action

    Le parcours CRA sur le vrai tableau de bord. De vos documents à la déclaration.

    Voir en action

    Le tableau de bord RedComply sur un projet CRA ; les temps d’attente sont raccourcis. Sans son ; mettez en pause à tout moment.

    03Ce que vous obtenez

    Un seul endroit pour le travail avant la mise sur le marché et pour les obligations qui suivent.

    Avant la mise sur le marché

    Risques · documentation · déclaration

    Analyse de risques

    Analyse de risques de cybersécurité, étape par étape

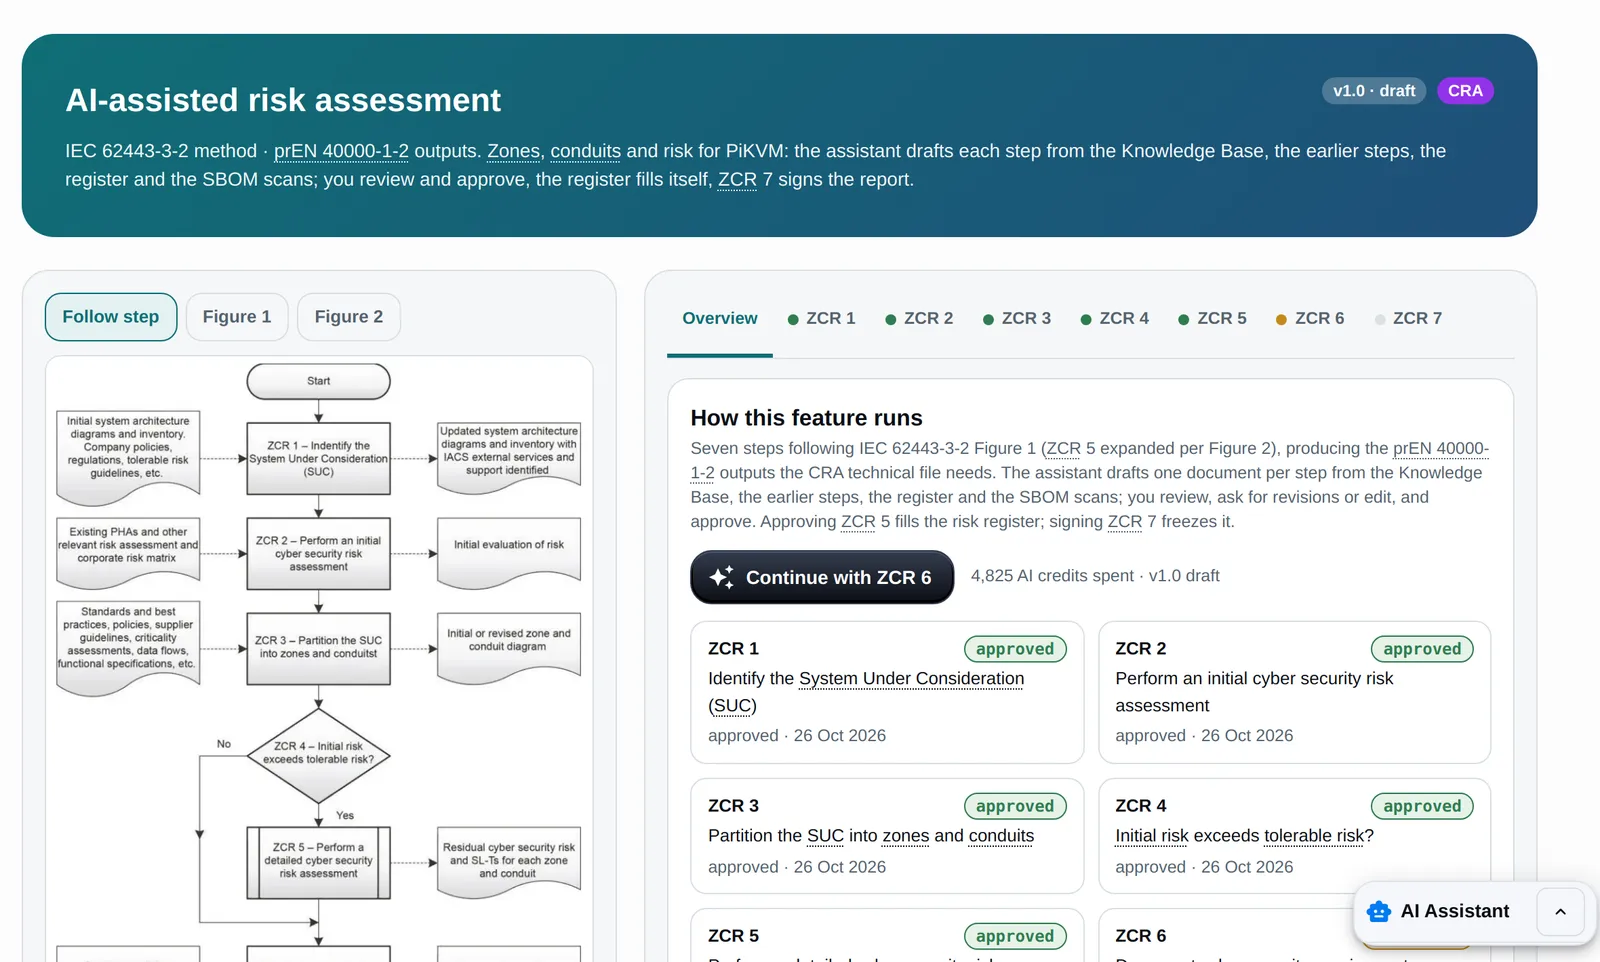
    L'analyse de risques suit la démarche IEC 62443-3-2 en sept étapes, de la définition du système étudié jusqu'au rapport signé. Un agent IA rédige chaque étape à partir de votre base de connaissances, des étapes précédentes et des analyses de la SBOM ; vous commentez, modifiez et validez avant que l'étape suivante ne s'ouvre, puis vous signez le rapport.

    • Une étape à la fois, chacune validée par vous
    • Des révisions guidées par vos commentaires
    • Rapport signé versé à la base de connaissances
    Analyse de risques assistée par l'IA dans RedComply selon l'IEC 62443-3-2, avec les étapes ZCR 1 à ZCR 7 et leur statut de validation

    Analyse de risques · IEC 62443-3-2

    1. ZCR 1: Approved
    2. ZCR 2: Approved
    3. ZCR 3: Approved
    4. ZCR 4: Approved
    5. ZCR 5: Approved
    6. ZCR 6: To review
    7. ZCR 7: Locked
    Voir la capture d’écran complète: analyse de risques (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    Registre des risques

    Registre des risques et actions de traitement

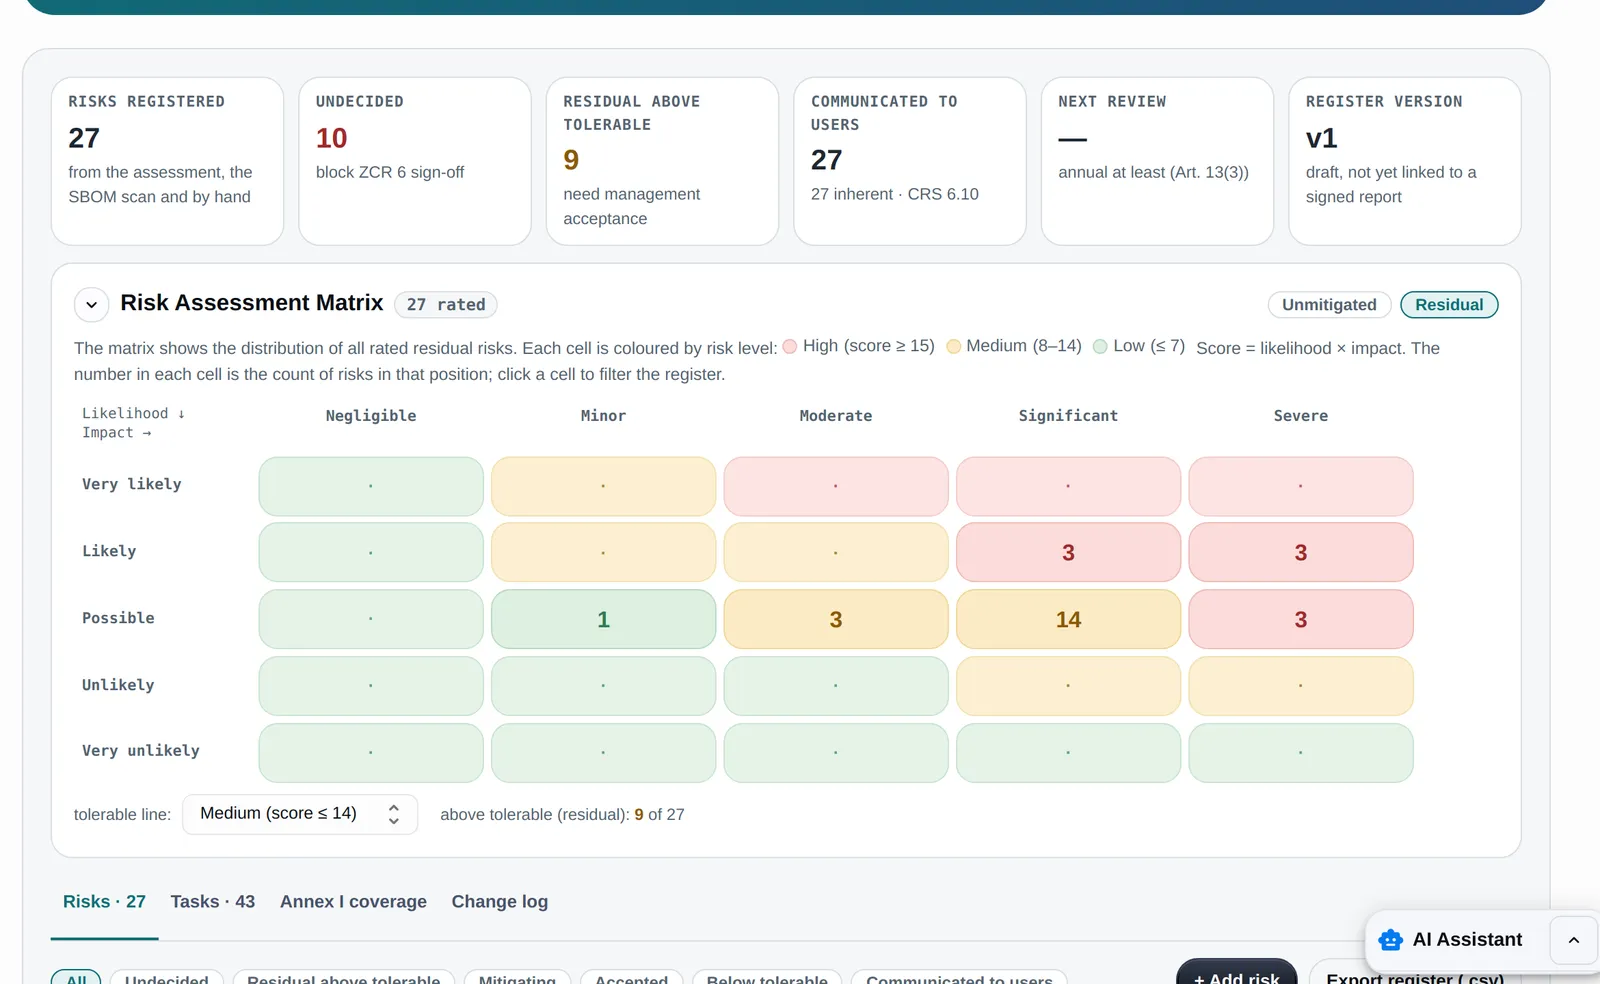
    Les risques validés rejoignent un registre avec vraisemblance, impact et score résiduel sur une matrice 5 × 5, une décision de traitement pour chaque risque et des actions de contre-mesure avec un responsable et une échéance.

    • Éviter, réduire, accepter ou transférer, avec la justification
    • Actions suivies jusqu'à leur clôture
    • Journal des modifications et versions figées
    Registre des risques RedComply avec la matrice 5 par 5 des risques résiduels

    Registre des risques · 5 × 5

    Vraisemblance × impactScores bruts et résiduels

    Voir la capture d’écran complète: registre des risques (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    Annexe VII

    Documentation technique (annexe VII)

    Les exigences essentielles du CRA sont rapprochées des tableaux EN 18031 que vous avez peut-être déjà, et des exigences propres au CRA couvrent le reste. La documentation est rassemblée dans l’ordre de l’annexe VII. L’EN 18031 couvre une partie de l’annexe I, mais ne confère pas de présomption de conformité au titre du CRA.

    • Tableaux EN 18031 réutilisés, pas réécrits
    • Exigences propres au CRA issues du catalogue provisoire de RedComply
    • Dossier de l'annexe VII prêt à télécharger
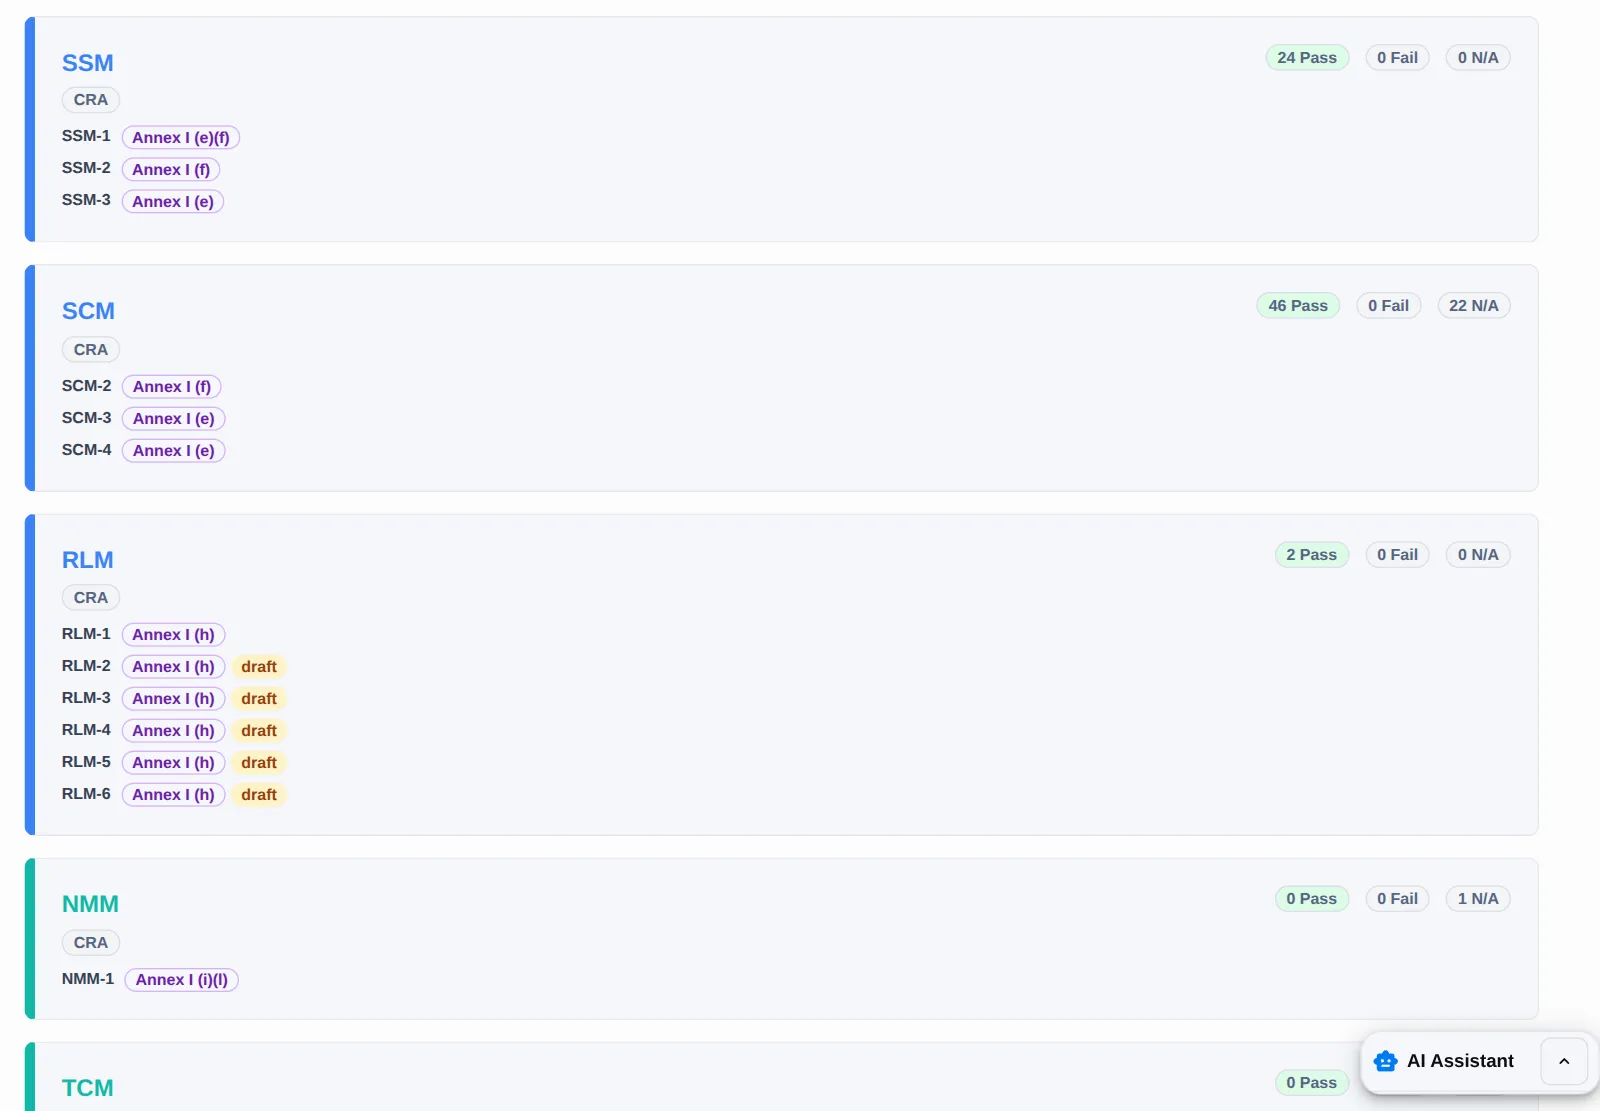
    Rapport d’appareil RedComply dans la vue Cyber Resilience Act, avec la lettre de l’annexe I de chaque exigence et les exigences propres au CRA signalées comme brouillons

    Rapport d’appareil · vue CRA

    Tableaux EN 18031, réutilisés
    SSM-1SCM-2RLM-1
    Propres au CRA, en brouillon
    RLM-2RLM-3draft
    Voir la capture d’écran complète: rapport d’appareil, vue CRA (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    Annexes V et VI

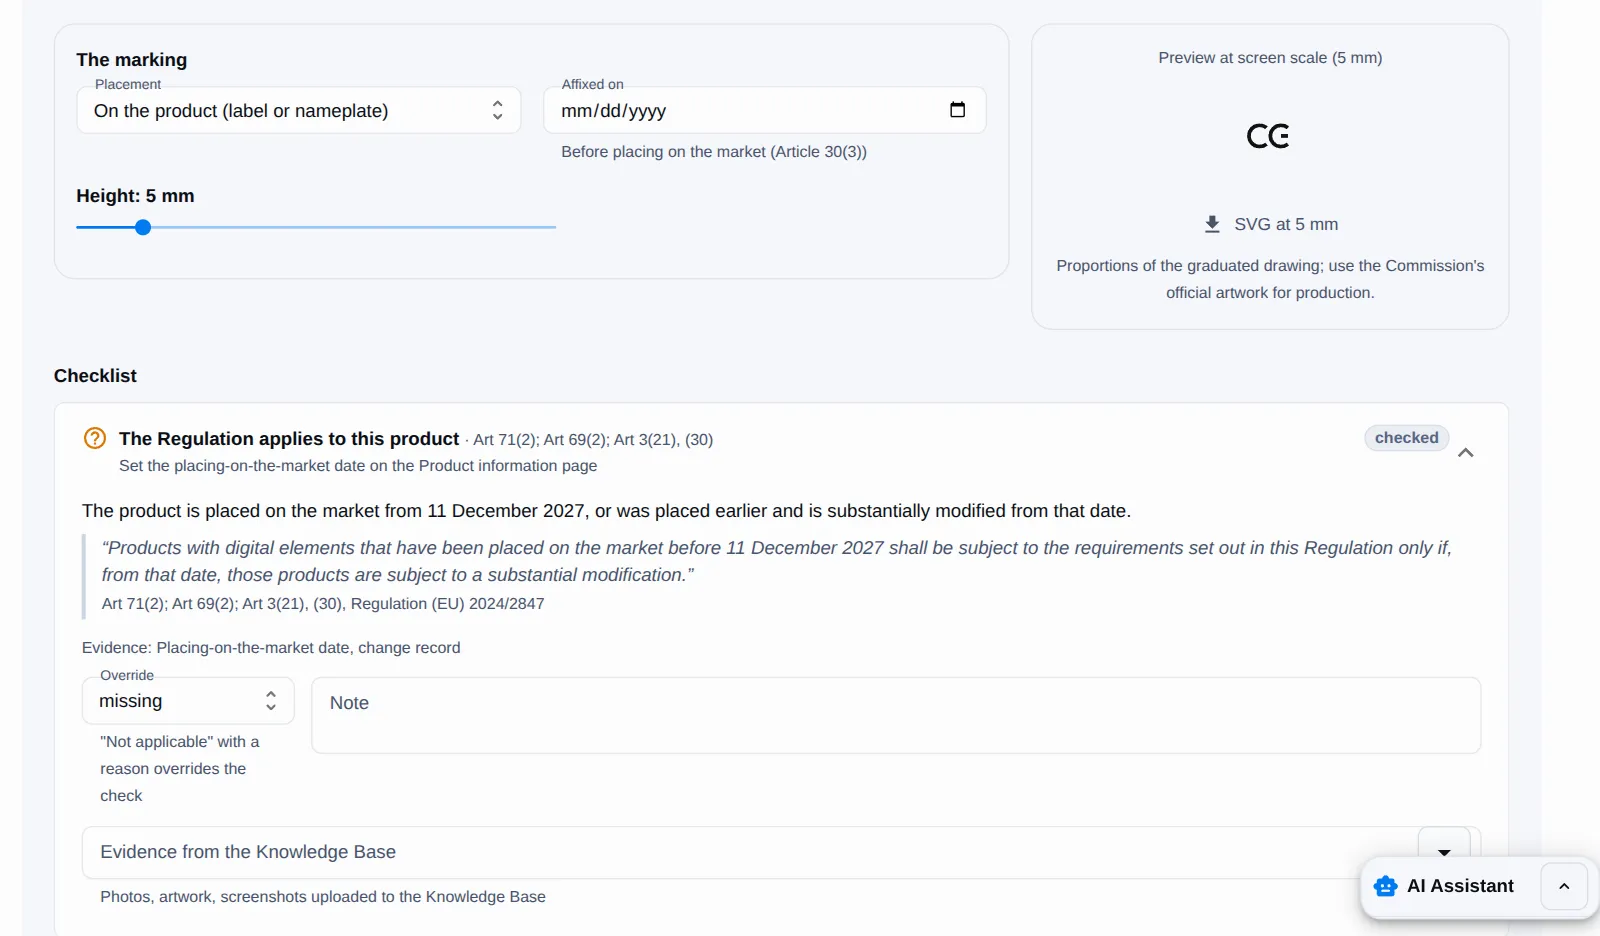
    Déclaration UE de conformité, marquage CE et étiquettes

    Émettez la déclaration de l'annexe V dans les langues de vos marchés, publiez-la sur sa propre page publique et imprimez la déclaration simplifiée de l'annexe VI. La liste de contrôle du marquage CE, l'étiquette produit et les informations utilisateur de l'annexe II sont rédigées à partir des données saisies.

    • Versions, langues et page de publication
    • Déclaration simplifiée et planche d'étiquettes
    • Informations et instructions pour l'utilisateur de l'annexe II
    Onglet du marquage CE de RedComply avec l’emplacement et la hauteur du marquage, son aperçu et le premier point de la liste de contrôle du marquage CE

    Marquage CE · checklist

    Emplacement
    Sur le produit (étiquette ou plaque signalétique)
    Hauteur
    5 mm, avec son SVG

    Chaque point cite le règlement et indique sa preuve.

    Voir la capture d’écran complète: liste de contrôle du marquage CE (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    « La conformité cybersécurité RED selon l'EN 18031 semblait insurmontable : trois normes, des tableaux sans fin et aucun point de départ clair. RedComply a utilisé l'IA pour extraire nos informations de sécurité et remplir automatiquement les tableaux de conformité : au lieu de fixer des modèles vides, je relisais des ébauches. J'ai terminé la documentation en environ 40 heures, et un travail que je pensais long de plusieurs mois était prêt pour relecture en deux semaines. »

    Niccolò CrosaraTech Lead, Startec s.r.l.À propos d’un travail EN 18031, que RedComply réutilise pour le CRA

    Pendant la période d'assistance

    Vulnérabilités · signalement · conduite

    Analyses SBOM

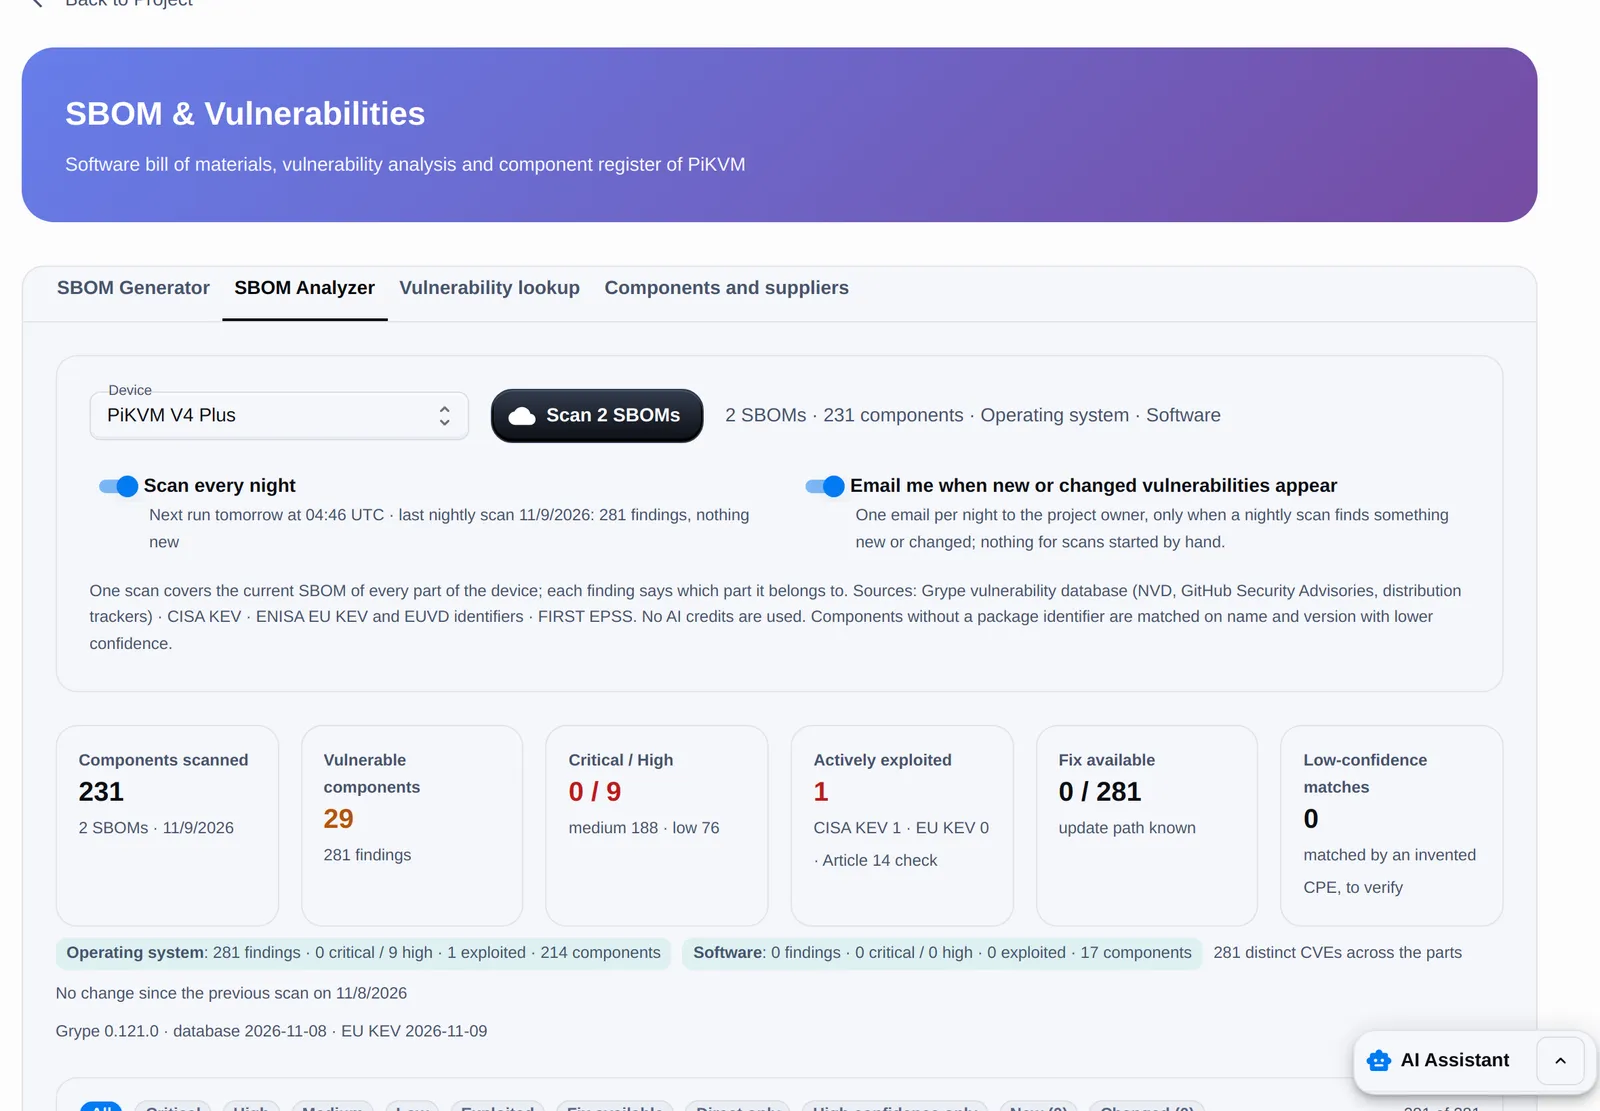
    Analyses nocturnes de la SBOM

    Chaque nuit, la SBOM de chaque partie de votre produit est analysée au regard des bases de vulnérabilités et comparée aux listes européenne et CISA des vulnérabilités activement exploitées. Vous recevez un e-mail dès que des résultats nouveaux ou modifiés apparaissent.

    • Une SBOM par partie : système d'exploitation, application, firmware
    • Vulnérabilités activement exploitées signalées
    • Ce qui a changé depuis la dernière analyse
    Analyseur SBOM de RedComply avec analyses nocturnes, composants vulnérables et vulnérabilités activement exploitées

    Analyseur SBOM · par appareil

    2 SBOM analysées, une par partie
    Operating system · Software
    Activement exploitée
    CISA KEV 1 · EU KEV 0
    Depuis l’analyse précédente
    Aucun changement
    Voir la capture d’écran complète: analyseur SBOM (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    Article 14

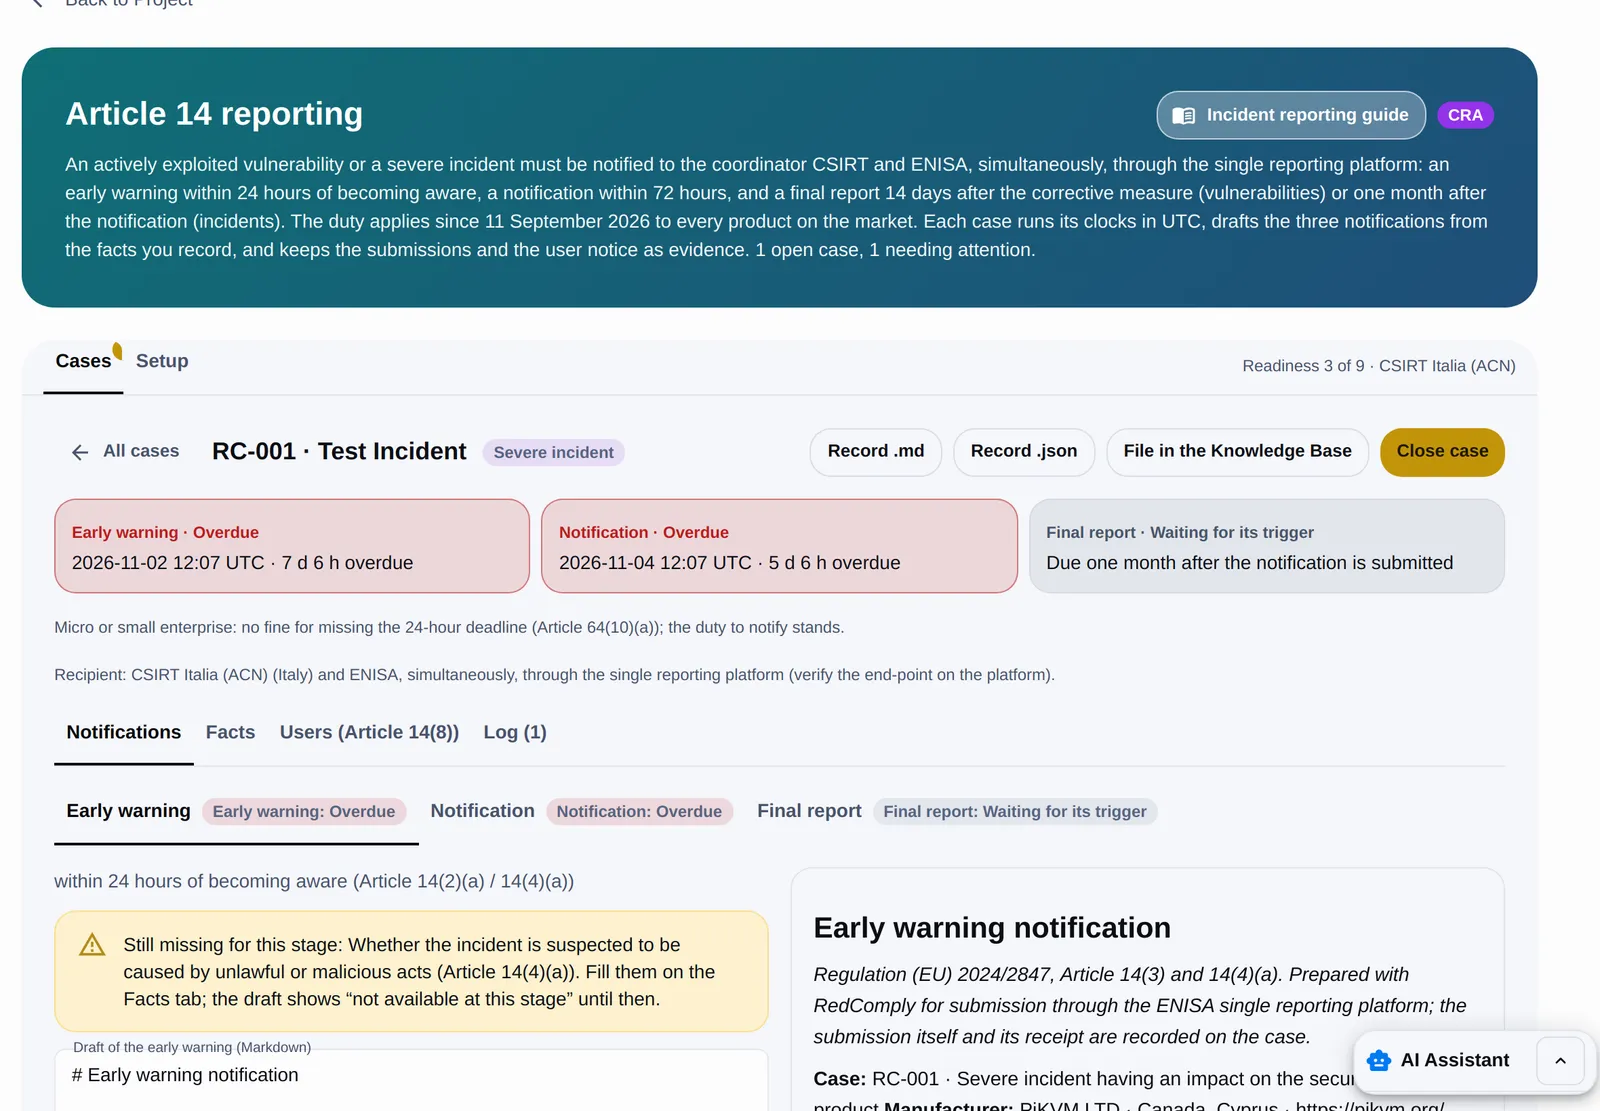
    Flux de signalement de l'article 14

    Ouvrez un cas à partir d'une vulnérabilité exploitée ou manuellement. RedComply lance les horloges, propose votre CSIRT coordinateur d'après votre établissement principal, rédige l'alerte précoce, la notification et le rapport final avec tous les éléments exigés par l'article 14, et conserve la trace des soumissions.

    • Horloges UTC et rappels par e-mail
    • Projets prêts pour la plateforme unique de signalement
    • Avis aux utilisateurs au titre de l'article 14, paragraphe 8
    Cas de signalement au titre de l'article 14 dans RedComply avec les horloges de l'alerte précoce, de la notification et du rapport final, et le projet d'alerte précoce

    Cas article 14 · le dossier

    CSIRT coordinateur
    Proposé d’après votre établissement principal
    Alerte précoce, notification, rapport final
    Rédigés pour que vous les soumettiez
    Avis aux utilisateurs
    Article 14, paragraphe 8
    Soumission
    Référence enregistrée
    Voir la capture d’écran complète: cas de signalement au titre de l’article 14 (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    Divulgation

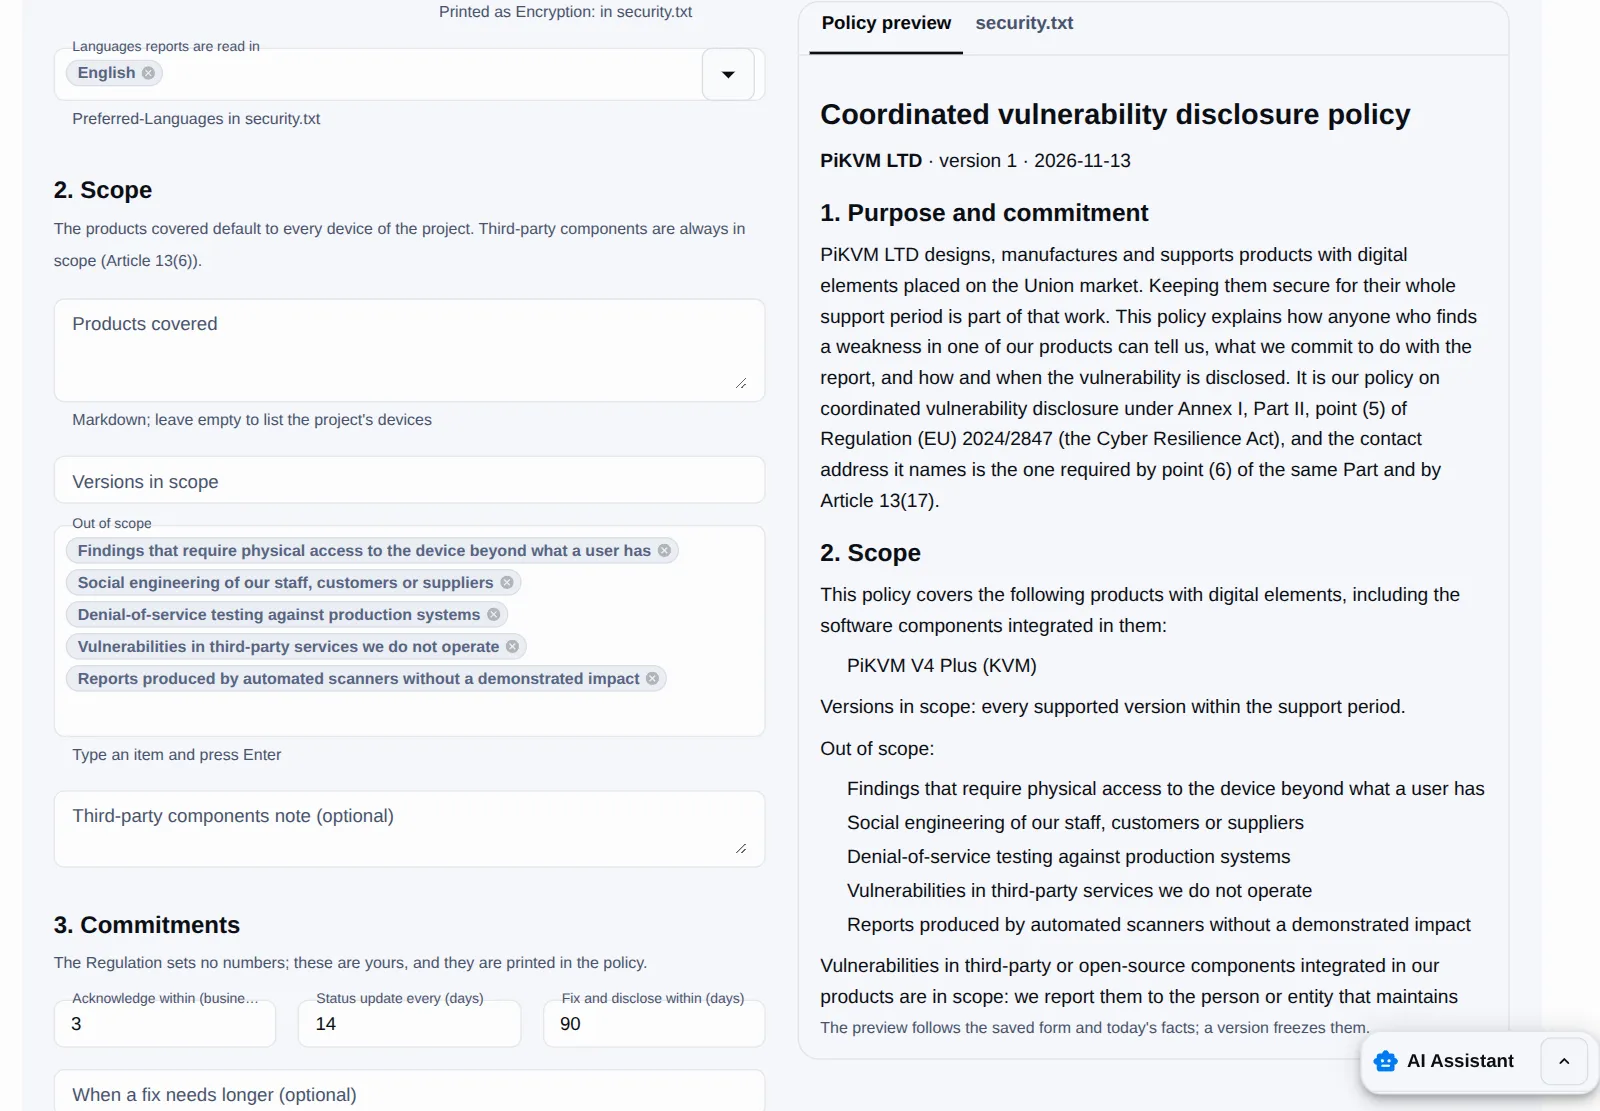
    Politique de divulgation coordonnée des vulnérabilités

    Rédigez votre politique de divulgation dans un formulaire guidé et publiez-la avec un fichier security.txt, pour que les chercheurs sachent comment vous joindre. L'adresse publiée est reliée aux informations produit.

    • Un second canal de signalement, non automatisé
    • Versions émises en Markdown, PDF et security.txt
    • Page publique sur redcomply.com ou sur votre site
    Formulaire RedComply de la politique de divulgation coordonnée des vulnérabilités avec son périmètre et ses engagements, à côté de l’aperçu en direct de la politique

    Divulgation · security.txt

    Contact: mailto:security@…Expires: 2027-11-20T00:00:00ZPolicy: https://redcomply.com/security/…
    Voir la capture d’écran complète: formulaire de la politique de divulgation (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    Période d’assistance

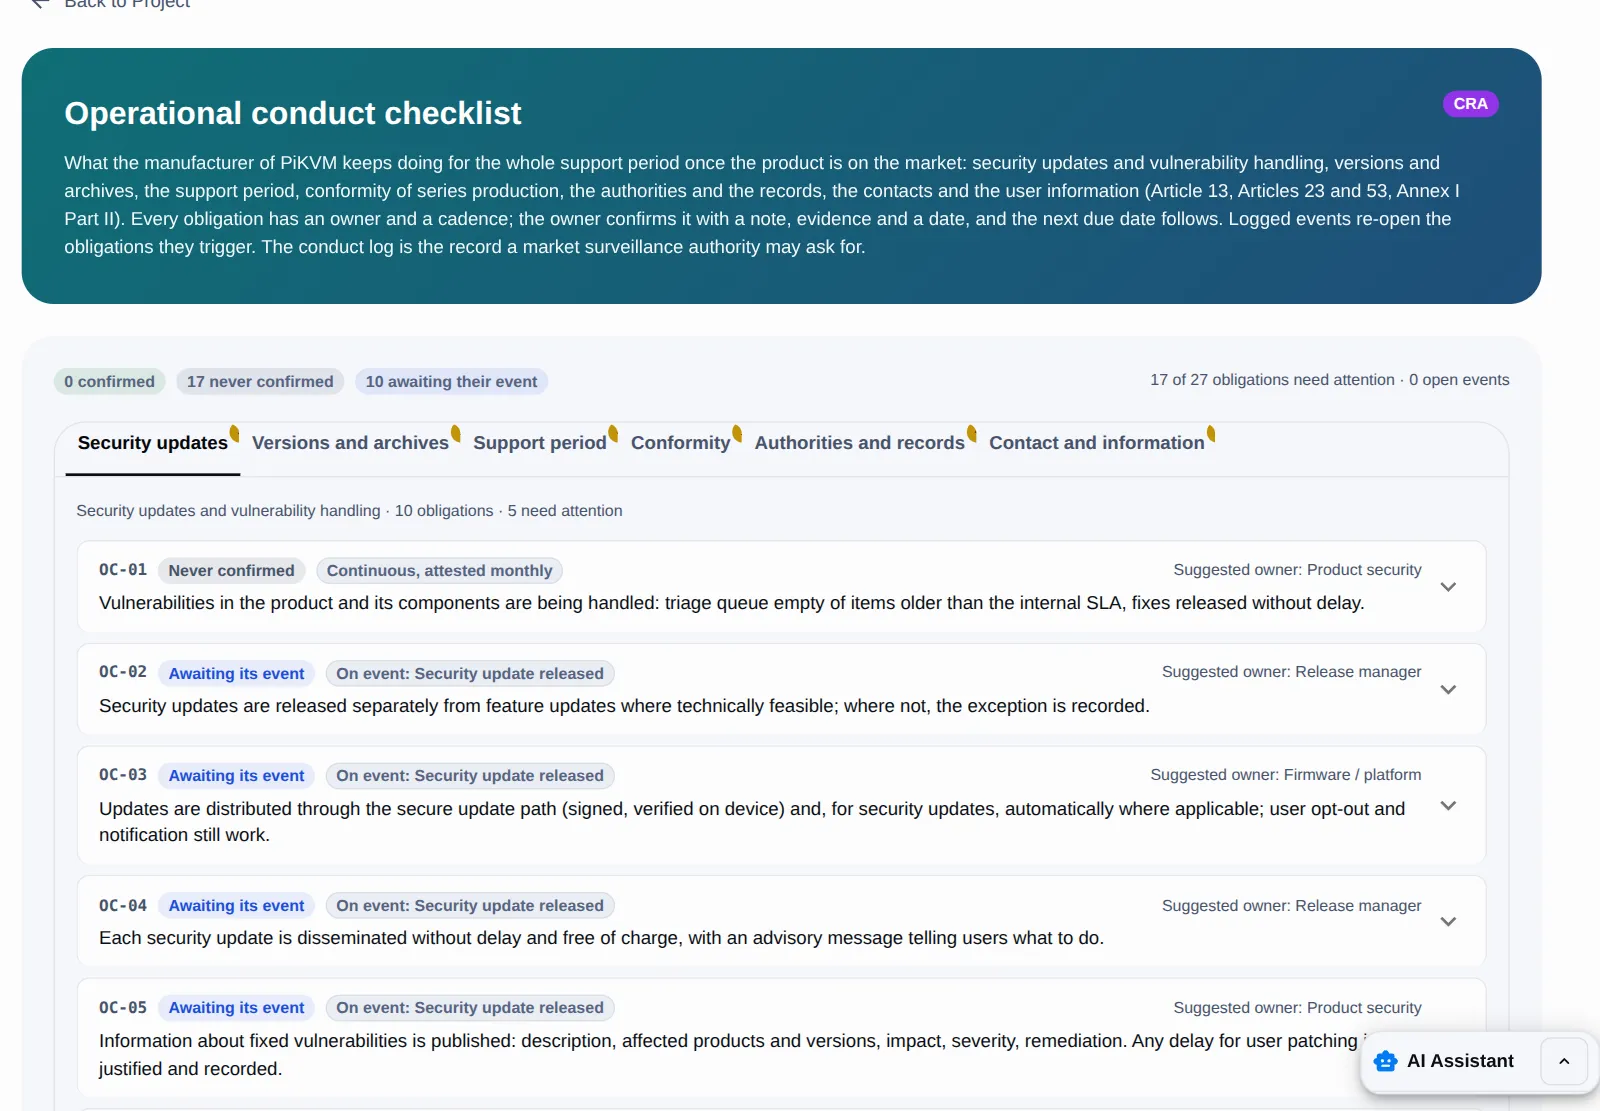
    Liste de contrôle de la conduite opérationnelle

    Suivez les 27 obligations que vous tenez pendant toute la période d’assistance, des mises à jour de sécurité à la conservation de la documentation, telles que RedComply les regroupe à partir du règlement. Chacune a un responsable, une cadence et la date de sa dernière confirmation.

    • Obligations à échéance et en retard en un coup d'œil
    • Événements qui rouvrent les obligations concernées
    • Journal de conduite exporté pour le dossier technique
    Liste de contrôle de la conduite opérationnelle de RedComply avec les obligations du thème des mises à jour de sécurité, leur état, leur cadence et le responsable suggéré

    Conduite · mises à jour de sécurité

    • OC-01Never confirmedContinuous, attested monthly
    • OC-02Awaiting its eventOn event: Security update released
    Voir la capture d’écran complète: liste de contrôle de la conduite opérationnelle (ouvre la capture d'écran en taille réelle dans un nouvel onglet)

    04Ce que disent les fabricants

    Des fabricants parlent de RedComply, avec leurs propres mots

    Leurs témoignages portent sur un travail EN 18031, que RedComply réutilise dans la documentation technique CRA.

    • « Nos contrôleurs restent quinze ans dans les bâtiments, ce qui fait des clauses de mise à jour et de gestion des vulnérabilités la partie difficile. RedComply a décomposé l'EN 18031 en questions auxquelles nos ingénieurs pouvaient réellement répondre, et le générateur de DoC a produit un document que j'étais à l'aise de signer. »

      Richard BownessDirecteur Technique, Caldermere Systems Ltd

    • « Nous expédions des enregistreurs de température dans toute l'UE et l'échéance RED m'empêchait littéralement de dormir. Six semaines entre la première connexion et une Déclaration de Conformité signée, avec une piste documentaire que je peux présenter à une autorité de surveillance du marché sans paniquer. Notre conseil d'administration a demandé comment nous avions fait aussi vite. »

      Michael OsborneDirecteur des Opérations, Coldspan Ltd

    CommencerLe tarif dépend de vos produits et de vos besoins : après une démo personnalisée, vous recevez une proposition tarifaire.

    MCP · En phase pilote

    Rédigez la documentation technique CRA à partir de votre code source

    Connectez l'agent de codage que vos développeurs utilisent déjà, comme Claude Code, Codex ou Cursor, au serveur Model Context Protocol (MCP) de RedComply. Il répond aux questions de RedComply à partir du dépôt sur votre machine, avec les références des fichiers ; RedComply rédige les brouillons des tableaux de la documentation technique pour les exigences du CRA et vous les relisez. L'analyse de risques et le registre des risques sont prévus sur la même connexion.

    Voir comment ça marche avec votre agent de codage

    Comment votre agent de codage et RedComply travaillent ensemble

    05Avant de décider

    Ce qu'est RedComply, et ce qu'il n'est pas

    1. Auto-évaluation selon le module A

      La plupart des produits relèvent de la catégorie par défaut et peuvent être auto-évalués selon le module A : c'est ce que RedComply prend en charge. Les produits importants de classe I ne peuvent être auto-évalués que si le fabricant applique intégralement une norme harmonisée, une spécification commune ou un schéma européen de certification de cybersécurité. Aucun n'étant encore utilisable pour le CRA, ils doivent pour l'instant passer par un organisme notifié. Les produits de classe II et critiques nécessitent toujours une évaluation par un tiers.

    2. Un catalogue provisoire, signalé comme brouillon

      Aucune norme harmonisée pour le CRA n'a encore été citée au Journal officiel (novembre 2026). En attendant, les exigences propres au CRA suivent le catalogue provisoire de RedComply, rédigé à partir du projet de norme prEN 40000-1-4 et signalé comme brouillon.

    3. Vous restez le fabricant responsable

      RedComply rédige et organise ; c'est vous qui relisez, signez et restez le fabricant responsable. Ce n'est pas un organisme notifié et il ne certifie pas les produits.

    4. C’est vous qui soumettez les signalements

      RedComply ne soumet pas les signalements à votre place : il rédige les projets que vous soumettez sur la plateforme unique de signalement.

    EN 18031 · Directive 2014/53/UE

    Vous travaillez déjà sur l'EN 18031 ?

    Constituez dès maintenant votre dossier EN 18031 et reprenez-le pour le CRA : RedComply réutilise vos tableaux EN 18031 dans la documentation technique CRA.

    Depuis le 1er août 2025
    La cybersécurité RED s’applique aux équipements radioélectriques connectés à internet, ainsi qu’aux jouets radio, équipements de puériculture et objets portables qui traitent des données personnelles.
    À partir du 11 déc. 2027
    Les produits mis sur le marché avant cette date restent soumis à la cybersécurité RED, et le CRA devrait prendre le relais après cette date.

    Voir ce qu'exige l'EN 18031

    06En accès libre

    Ressources gratuites sur le CRA

    07FAQ

    Questions fréquentes

    Commencer
    Le CRA s'applique-t-il à mon produit ?

    Très probablement, s'il se connecte à un appareil ou à un réseau : matériel connecté, son firmware et logiciels mis sur le marché séparément, payants ou gratuits, lorsqu'ils sont fournis dans le cadre d'une activité commerciale. Les exclusions sont étroites et figurent dans la section sur le champ d'application de cette page.

    Combien de temps faut-il ?

    Avec RedComply, la rédaction d'un dossier prend généralement deux à trois semaines, au lieu de six à douze mois à la main. Le temps des essais s'y ajoute et dépend de votre produit. Vous voyez les progrès dès le premier jour et pouvez exporter des rapports préliminaires en quelques jours.

    Mes données sont-elles en sécurité ?

    Vos fichiers restent dans votre projet et sont chiffrés en transit et au repos. La plateforme est hébergée dans l'Espace économique européen ; les fonctions d'IA passent par des fournisseurs situés aux États-Unis. Nous travaillons à la certification ISO 27001.

    Qu'est-ce que cela signifie que RedComply est alimenté par l'IA ? N'est-ce pas juste des modèles ?

    Les modèles sont le point de départ. L'assistant IA lit les documents techniques que vous déposez (fiches techniques, schémas d'architecture, politiques de sécurité) et rédige les réponses dans vos tableaux EN 18031, avec la source de chacune. Il parcourt les arbres de décision, signale les écarts entre votre documentation et vos preuves et met à jour les verdicts quand une donnée change. Vous relisez et validez chaque réponse.

    Puis-je réaliser moi-même l'évaluation de la conformité au titre du CRA ?

    Oui pour les produits de la catégorie par défaut, c'est-à-dire la plupart : vous suivez le module A (contrôle interne), établissez la documentation technique et signez la déclaration. Les produits importants de classe I ne peuvent être auto-évalués qu'en appliquant intégralement une norme harmonisée, une spécification commune ou un schéma européen de certification de cybersécurité de niveau d'assurance au moins « substantiel ». Aucun n'étant encore utilisable pour le CRA, ils doivent pour l'instant passer par un organisme notifié (modules B + C ou H). Les produits de classe II et critiques nécessitent toujours une évaluation par un tiers.

    Aucune norme harmonisée CRA n'a encore été citée. Sur quoi s'appuie RedComply ?

    Les exigences essentielles de l'annexe I s'appliquent directement. Pour les rendre concrètes, RedComply utilise les tableaux EN 18031 qui leur correspondent et un catalogue provisoire d'exigences propres au CRA rédigé à partir du projet de norme prEN 40000-1-4. Ces exigences sont signalées comme brouillons et seront mises à jour quand des normes harmonisées seront citées au Journal officiel.

    Le CRA remplace-t-il la cybersécurité RED ?

    Oui, dans les faits, pour les produits mis sur le marché à partir du 11 décembre 2027. Les exigences du CRA incluent tout ce que demande la cybersécurité RED, et la Commission devrait mettre fin à l'application des règles de cybersécurité RED à ces produits (en abrogeant ou en modifiant le règlement délégué (UE) 2022/30) (considérant 30 du CRA). Les produits mis sur le marché avant cette date restent soumis à la cybersécurité RED, sauf modification substantielle ultérieure. Vos tableaux EN 18031 passent dans le dossier CRA, même si l'EN 18031 seule ne prouve pas la conformité au CRA.

    Comment fonctionnent les mises à jour quand je publie un nouveau firmware ?

    RedComply montre quelles exigences une modification touche. Vous mettez à jour ces parties, revérifiez les verdicts et, quand la modification le justifie, émettez une nouvelle version de la déclaration. Chaque version est conservée, et les analyses nocturnes de la SBOM continuent de vérifier les composants logiciels de chaque version.

    Aujourd'hui · · 386 jours avant l’application complète du CRA

    Préparez votre produit au CRA

    Commencez par une famille de produits : analyse de risques, documentation et organisation des signalements au même endroit.

    Demandez une démo et un devis pour vos produits.