Vai al contenuto

    Regolamento (UE) 2024/2847 (Cyber Resilience Act) · segnalazioni dall'11 set 2026

    Software per la conformità al Cyber Resilience Act

    Valutazione dei rischi, documentazione tecnica (allegato VII) e dichiarazione UE, poi gestione delle vulnerabilità e segnalazioni entro 24 ore dell'articolo 14. L'IA scrive le bozze dai tuoi documenti; tu verifichi, firmi e resti responsabile.

    Ti rispondiamo entro 24 ore per fissare una chiamata; seguono una demo personalizzata e una proposta con i prezzi.

    Obblighi di segnalazione
    Dall'11 settembre 2026
    Piena applicazione
    11 dicembre 2027
    I tuoi file
    Cifrati, ospitati nel SEEFunzioni di IA tramite fornitori negli Stati Uniti
    Autovalutazione
    Modulo A per i prodotti della categoria predefinita

    Articolo 14: il conto alla rovescia parte quando ne vieni a conoscenza

    Orologi in UTC

    Vieni a conoscenza di una vulnerabilità attivamente sfruttata o di un incidente grave

    1. 24 h

      Preallarme

      Senza indebito ritardo ed entro 24 ore dalla conoscenza.

    2. 72 h

      Notifica

      Entro 72 ore, con le informazioni disponibili.

    3. 14 ggo 1 mese

      Relazione finale

      14 giorni dopo che è disponibile una misura correttiva o di mitigazione per una vulnerabilità, un mese dopo la notifica per un incidente.

    RedComply gestisce ogni caso con orologi in UTC, ti manda promemoria via e-mail e prepara le bozze di ogni notifica. Le invii tu al CSIRT designato come coordinatore e all'ENISA sulla piattaforma unica di segnalazione dell'UE.

    Articolo 14Vale anche per i prodotti già sul mercatoLe tre scadenze dell'articolo 14 che RedComply segue per ogni caso di segnalazione.

    Scelto dai fabbricanti per i loro fascicoli EN 18031

    • Modulonda s.r.l.
    • Glowmesh Technologies Ltd
    • Startec s.r.l.
    • Metrivolt s.r.l.
    • Sarvento Automazione s.r.l.
    • CampoSense s.r.l.
    • Caldermere Systems Ltd
    • Coldspan Ltd
    • Greyport Telemetry Ltd

    01Ambito

    Il CRA si applica al tuo prodotto?

    Molto probabilmente, se si collega a un dispositivo o a una rete ed è fornito nell'ambito di un'attività commerciale, a pagamento o gratuitamente.

    Il tuo prodotto rientra nell'ambito di applicazione?

    • Un prodotto con elementi digitali messo a disposizione sul mercato UE: hardware connesso, il suo firmware o software immesso sul mercato separatamente
    • Il suo uso previsto o ragionevolmente prevedibile comprende una connessione dati diretta o indiretta a un dispositivo o a una rete

    Le esclusioni sono limitate

    • Prodotti soggetti ai regolamenti sui dispositivi medici e sui dispositivi medico-diagnostici in vitro
    • Omologazione dei veicoli
    • Prodotti aeronautici certificati
    • Equipaggiamento marittimo
    • Pezzi di ricambio identici
    • Prodotti sviluppati esclusivamente per la sicurezza nazionale o la difesa, o per trattare informazioni classificate

    Ti riguardano entrambe, senza esclusioni? Allora molto probabilmente si applica il CRA.

    Prodotto radio connesso a internet? Si applica anche la RED Cybersecurity, obbligatoria dal 1° agosto 2025. Scopri cosa richiede la EN 18031

    La maggior parte dei prodotti rientra nella categoria predefinita e può essere autovalutata con il modulo A. I prodotti importanti (classi I e II) e quelli critici seguono procedure più rigorose.

    Per ora, per i prodotti importanti di classe I serve un organismo notificato.

    Raccontaci cosa produci: ti rispondiamo entro 24 ore.

    Cos'è RedComply e cosa non è

    Gratuita · 25 domande

    Non sai a che punto sei?

    La nostra valutazione gratuita di preparazione al CRA: 25 domande sul modello di maturità ENISA per le PMI, con un punteggio e indicazioni per il tuo livello.

    Inizia la valutazione

    02Guardalo in azione

    Il flusso CRA sulla dashboard reale. Dai tuoi documenti alla dichiarazione.

    Guardalo in azione

    La dashboard di RedComply su un progetto CRA; i tempi di attesa sono accorciati. Senza audio; puoi mettere in pausa il video in qualsiasi momento.

    03Cosa ottieni

    Un unico posto per il lavoro prima dell'immissione sul mercato e per gli obblighi che seguono.

    Prima di immettere il prodotto sul mercato

    Rischi · documentazione · dichiarazione

    Valutazione dei rischi

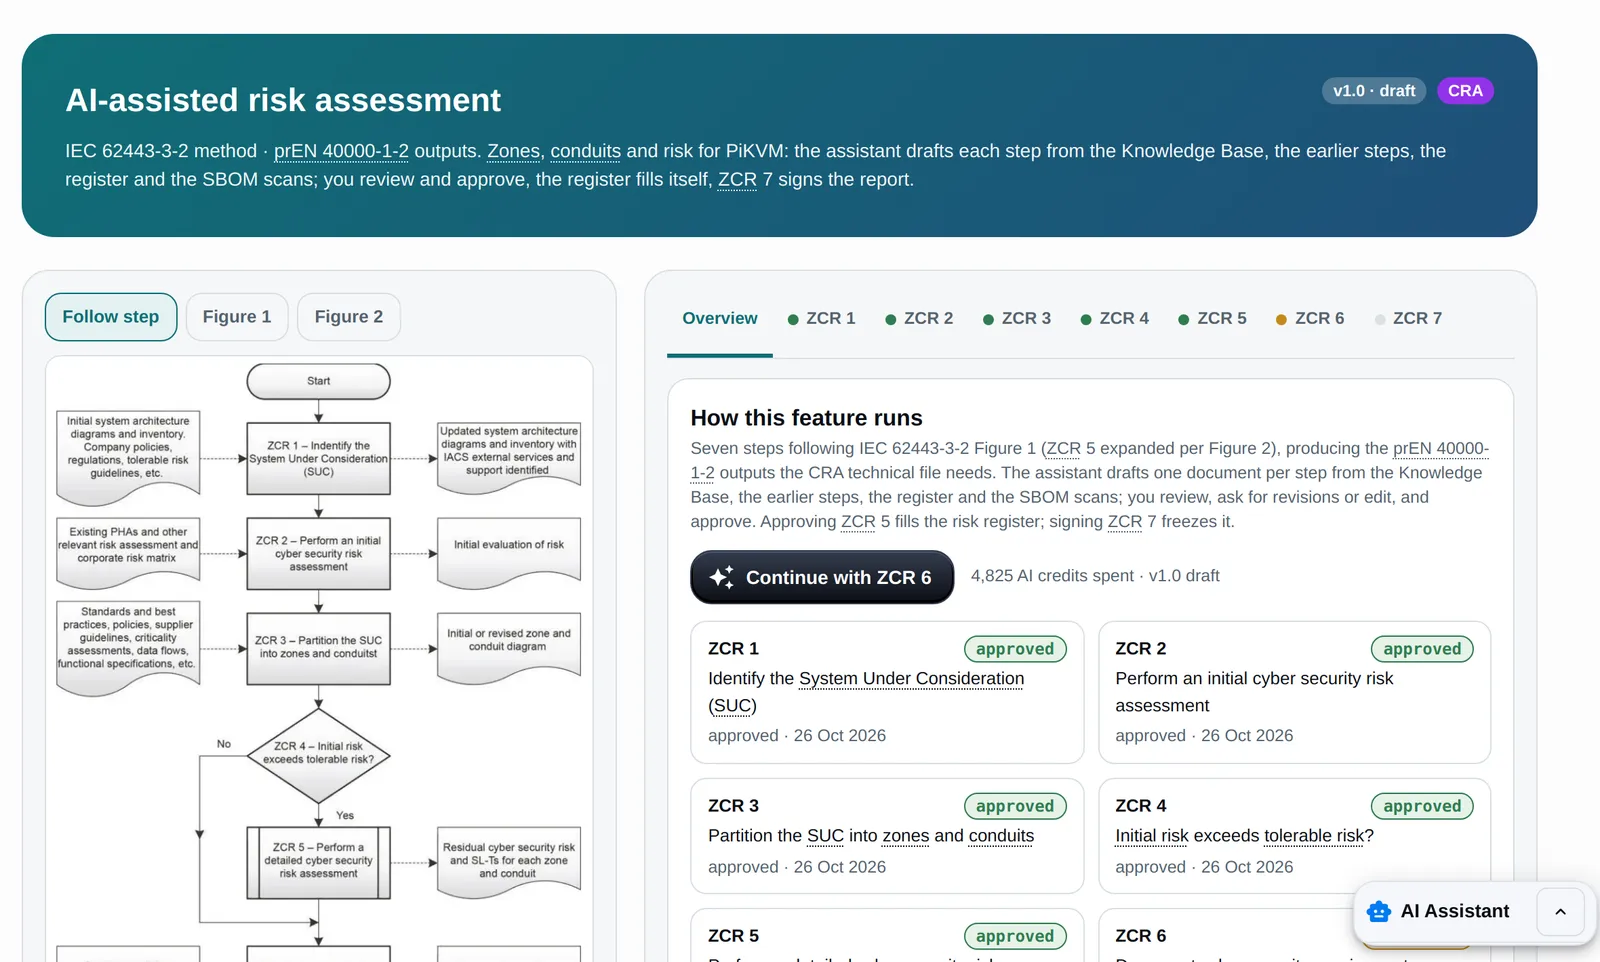
    Valutazione dei rischi di cybersicurezza, passo dopo passo

    La valutazione dei rischi segue il flusso della IEC 62443-3-2 in sette passaggi, dalla definizione del sistema in esame al rapporto firmato. Un agente IA prepara la bozza di ogni passaggio dalla tua Knowledge Base, dai passaggi precedenti e dalle scansioni della SBOM; tu commenti, modifichi e approvi prima che si apra il passaggio successivo, poi firmi il rapporto.

    • Un passaggio alla volta, ciascuno approvato da te
    • Revisioni guidate dai tuoi commenti
    • Rapporto firmato archiviato nella Knowledge Base
    Valutazione dei rischi assistita dall'IA in RedComply secondo la IEC 62443-3-2, con i passaggi da ZCR 1 a ZCR 7 e il loro stato di approvazione

    Valutazione dei rischi · IEC 62443-3-2

    1. ZCR 1: Approved
    2. ZCR 2: Approved
    3. ZCR 3: Approved
    4. ZCR 4: Approved
    5. ZCR 5: Approved
    6. ZCR 6: To review
    7. ZCR 7: Locked
    Vedi la schermata intera: valutazione dei rischi (apre la schermata a dimensione intera in una nuova scheda)

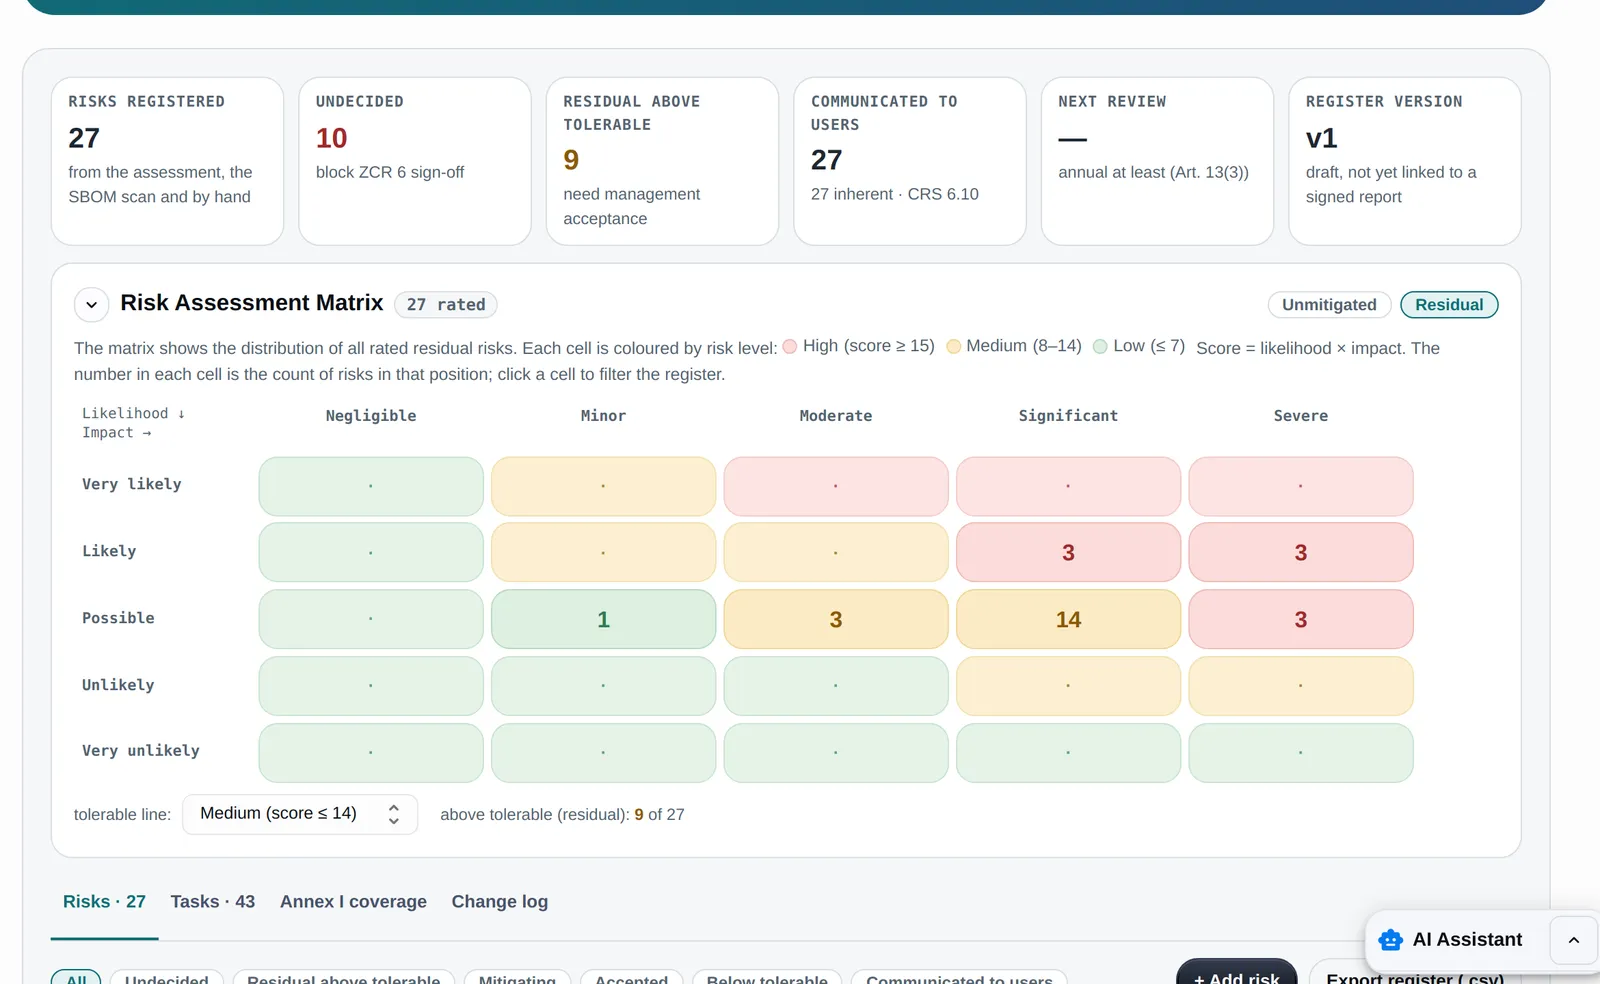
    Registro dei rischi

    Registro dei rischi con azioni di trattamento

    I rischi approvati finiscono in un registro con probabilità, impatto e punteggio residuo su una matrice 5 × 5, una decisione di trattamento per ogni rischio e azioni di contromisura con responsabile e scadenza.

    • Evitare, mitigare, accettare o trasferire, con la motivazione
    • Azioni seguite fino alla chiusura
    • Registro delle modifiche e versioni congelate
    Registro dei rischi RedComply con la matrice 5 per 5 dei rischi residui

    Registro dei rischi · matrice 5 × 5

    Probabilità × impattoPunteggi non mitigati e residui

    Vedi la schermata intera: registro dei rischi (apre la schermata a dimensione intera in una nuova scheda)

    Allegato VII

    Documentazione tecnica (allegato VII)

    I requisiti essenziali del CRA vengono mappati sulle tabelle EN 18031 che forse hai già, e i requisiti specifici del CRA coprono il resto. La documentazione viene raccolta nell'ordine indicato dall'allegato VII. La EN 18031 copre una parte dell'allegato I, ma non dà presunzione di conformità al CRA.

    • Tabelle EN 18031 riutilizzate, non riscritte
    • Requisiti specifici CRA dal catalogo provvisorio di RedComply
    • Pacchetto dell'allegato VII pronto da scaricare
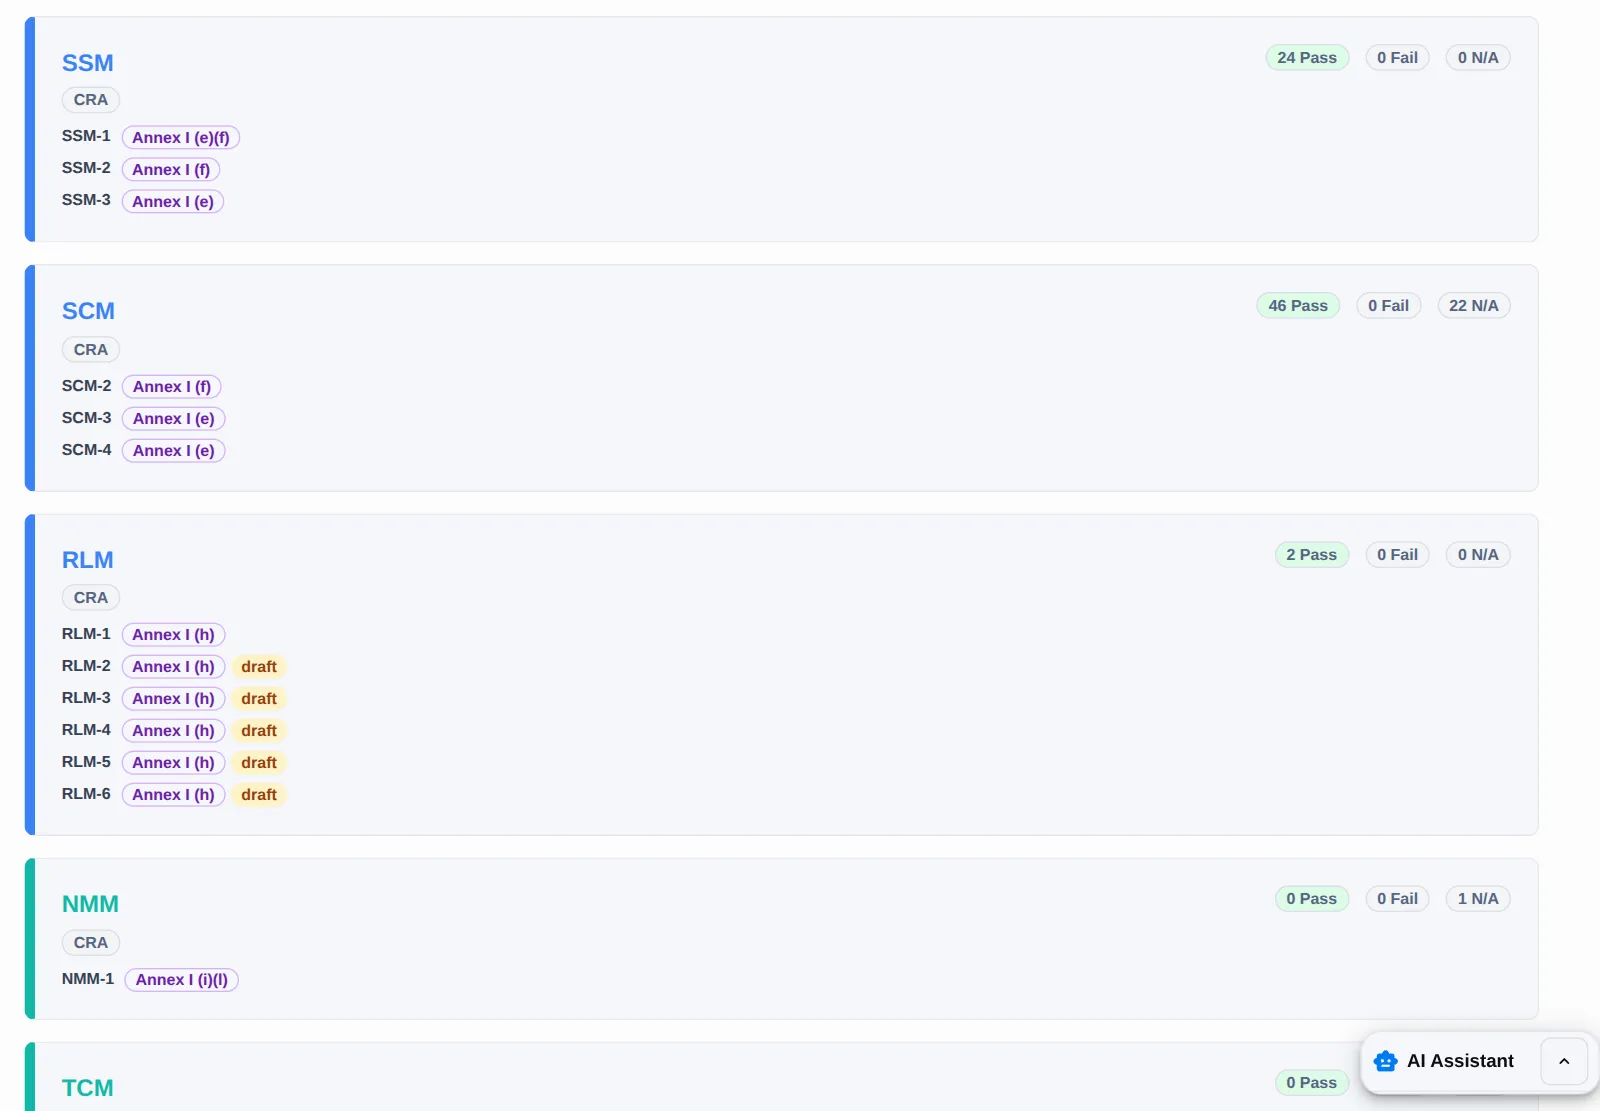
    Rapporto del dispositivo di RedComply nella vista Cyber Resilience Act, con la lettera dell'allegato I di ogni requisito e i requisiti specifici del CRA segnalati come bozze

    Rapporto del dispositivo · vista CRA

    Tabelle EN 18031, riutilizzate
    SSM-1SCM-2RLM-1
    Specifici del CRA, segnalati come bozza
    RLM-2RLM-3draft
    Vedi la schermata intera: rapporto del dispositivo, vista CRA (apre la schermata a dimensione intera in una nuova scheda)

    Allegati V e VI

    Dichiarazione UE di conformità, marcatura CE ed etichette

    Emetti la dichiarazione dell'allegato V nelle lingue dei paesi in cui vendi, pubblicala su una sua pagina pubblica e stampa la dichiarazione semplificata dell'allegato VI. Checklist della marcatura CE, etichetta del prodotto e informazioni per l'utente dell'allegato II vengono preparate dai dati che hai inserito.

    • Versioni, lingue e una pagina di pubblicazione
    • Dichiarazione semplificata e foglio delle etichette
    • Informazioni e istruzioni per l'utente dell'allegato II
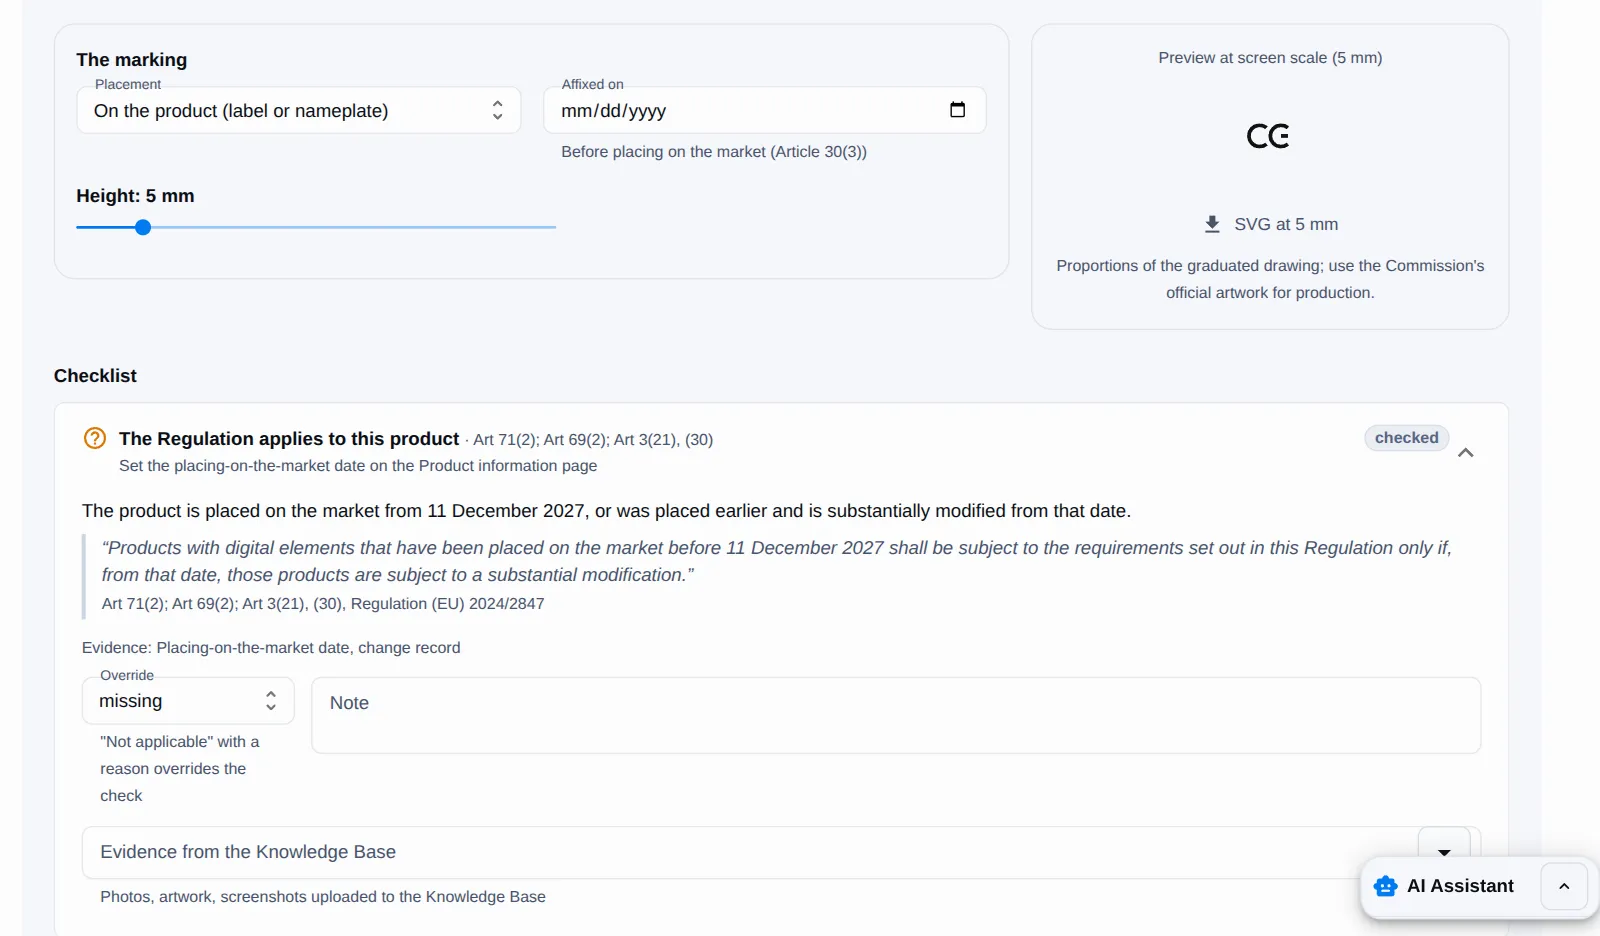
    Scheda della marcatura CE di RedComply con la collocazione e l'altezza della marcatura, la sua anteprima e la prima voce della checklist della marcatura CE

    Marcatura CE · checklist

    Collocazione
    Sul prodotto (etichetta o targhetta)
    Altezza
    5 mm, con il suo SVG

    Ogni voce cita il regolamento e indica la sua evidenza.

    Vedi la schermata intera: checklist della marcatura CE (apre la schermata a dimensione intera in una nuova scheda)

    «La conformità cybersecurity RED secondo la EN 18031 sembrava ingestibile: tre norme, tabelle infinite e nessun punto di partenza chiaro. RedComply ha usato l'AI per estrarre le nostre informazioni di sicurezza e compilare automaticamente le tabelle di conformità, così invece di fissare template vuoti revisionavo bozze. Ho completato la documentazione in circa 40 ore, e un lavoro che mi aspettavo richiedesse mesi era pronto per la revisione in due settimane.»

    Niccolò CrosaraTech Lead, Startec s.r.l.A proposito del lavoro sulla EN 18031, che RedComply riutilizza per il CRA

    Durante il periodo di assistenza

    Vulnerabilità · segnalazioni · condotta

    Scansioni SBOM

    Scansioni notturne della SBOM

    Ogni notte la SBOM di ciascuna parte del prodotto viene analizzata rispetto alle banche dati delle vulnerabilità e confrontata con gli elenchi UE e CISA delle vulnerabilità attivamente sfruttate. Ricevi un'e-mail quando compaiono risultati nuovi o modificati.

    • Una SBOM per parte: sistema operativo, applicazione, firmware
    • Vulnerabilità attivamente sfruttate in evidenza
    • Cosa è cambiato dall'ultima scansione
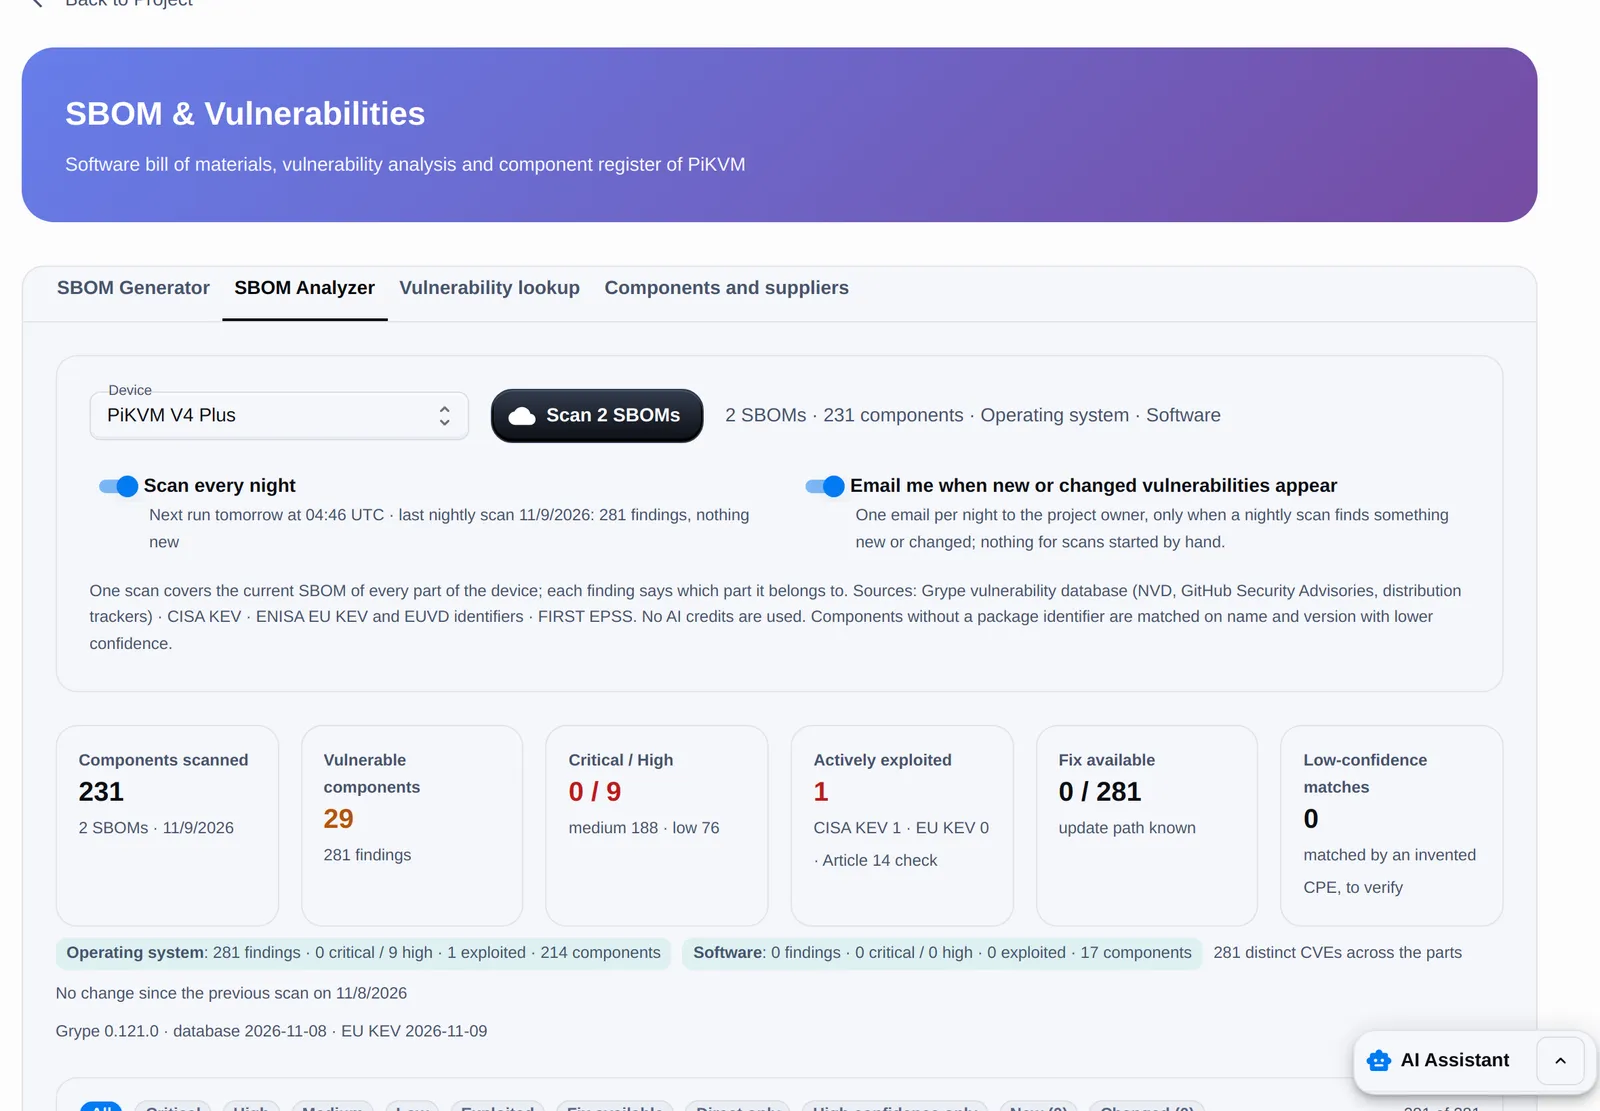
    Analizzatore SBOM di RedComply con scansioni notturne, componenti vulnerabili e vulnerabilità attivamente sfruttate

    Analizzatore SBOM · per dispositivo

    2 SBOM analizzate, una per parte
    Operating system · Software
    Attivamente sfruttate
    CISA KEV 1 · EU KEV 0
    Dalla scansione precedente
    Nessuna variazione
    Vedi la schermata intera: analizzatore SBOM (apre la schermata a dimensione intera in una nuova scheda)

    Articolo 14

    Flusso di segnalazione dell'articolo 14

    Apri un caso da una vulnerabilità sfruttata o manualmente. RedComply avvia gli orologi, propone il CSIRT designato come coordinatore in base al tuo stabilimento principale, prepara preallarme, notifica e relazione finale con tutti gli elementi richiesti dall'articolo 14 e conserva la traccia degli invii.

    • Orologi in UTC con promemoria via e-mail
    • Bozze pronte per la piattaforma unica di segnalazione
    • Avviso agli utenti ai sensi dell'articolo 14, paragrafo 8
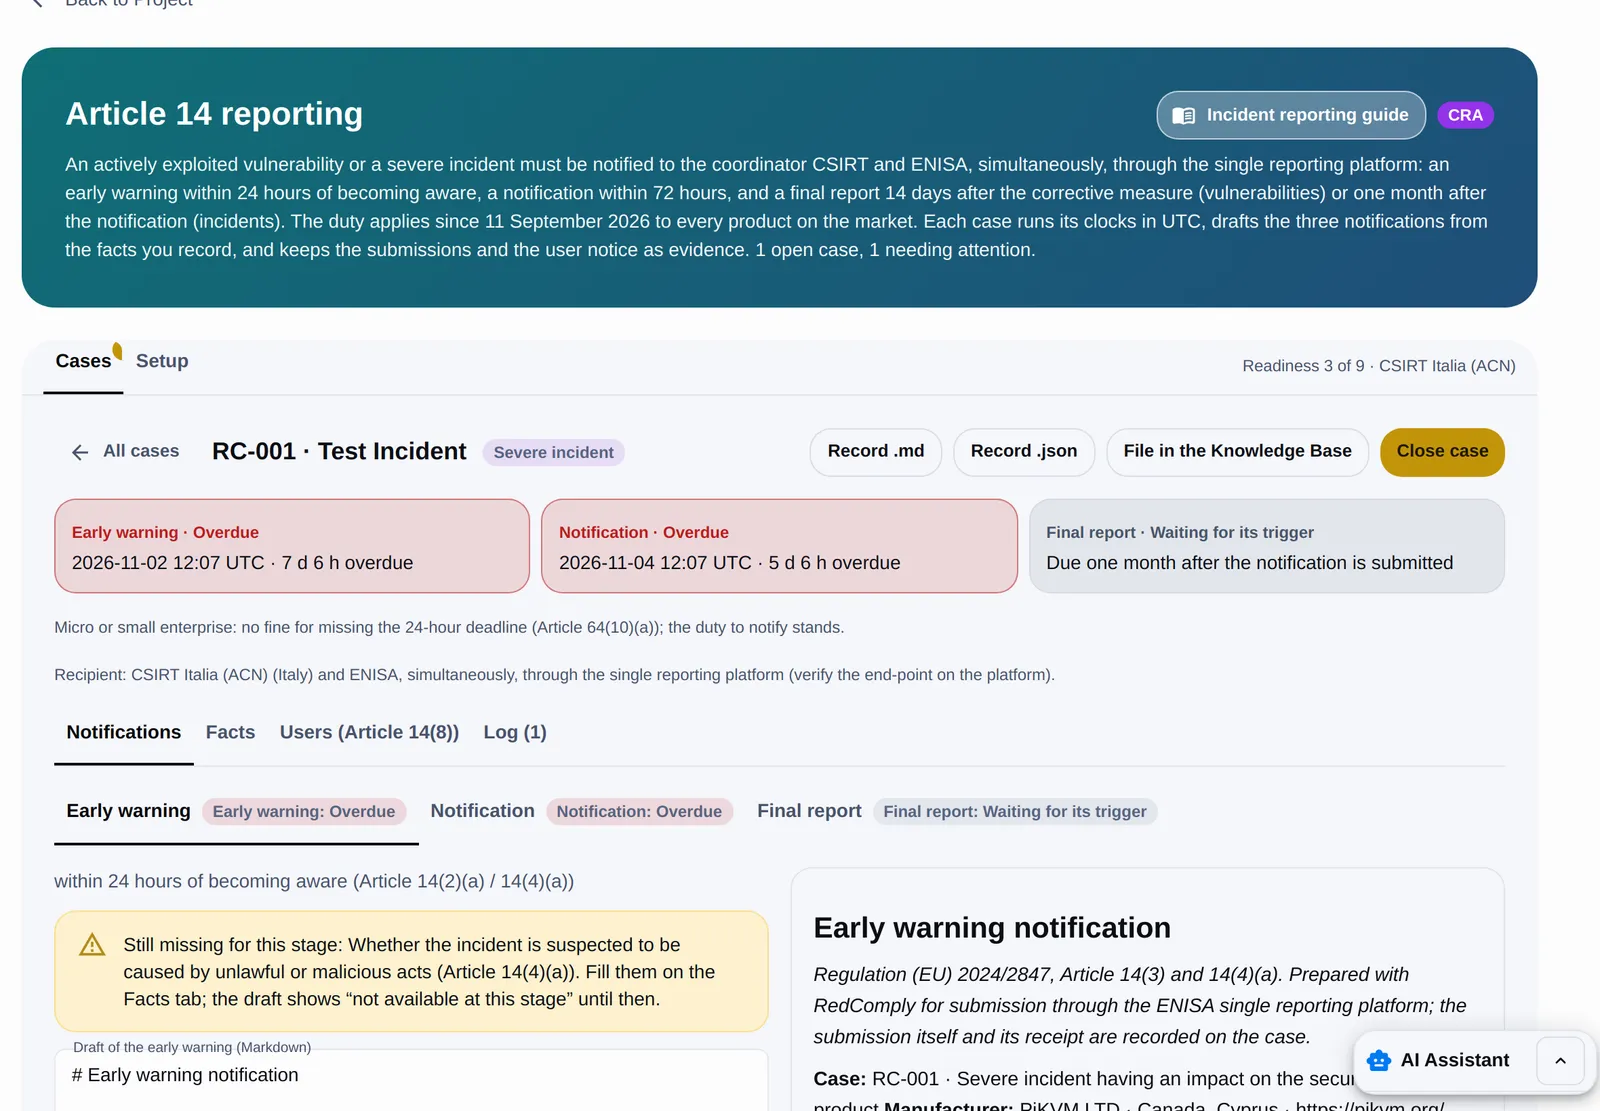
    Caso di segnalazione dell'articolo 14 in RedComply con gli orologi di preallarme, notifica e relazione finale e la bozza del preallarme

    Caso dell'articolo 14 · la documentazione

    CSIRT coordinatore
    Proposto in base al tuo stabilimento principale
    Preallarme, notifica, relazione finale
    Bozze pronte, le invii tu
    Avviso agli utenti
    Articolo 14, paragrafo 8
    Invio
    Riferimento registrato
    Vedi la schermata intera: caso di segnalazione dell'articolo 14 (apre la schermata a dimensione intera in una nuova scheda)

    Divulgazione

    Politica di divulgazione coordinata delle vulnerabilità

    Scrivi la tua politica di divulgazione con un modulo guidato e pubblicala con un file security.txt, così i ricercatori sanno come contattarti. L'indirizzo pubblicato viene collegato alle informazioni sul prodotto.

    • Un secondo canale di segnalazione, non automatizzato
    • Versioni emesse in Markdown, PDF e security.txt
    • Pagina pubblica su redcomply.com o sul tuo sito
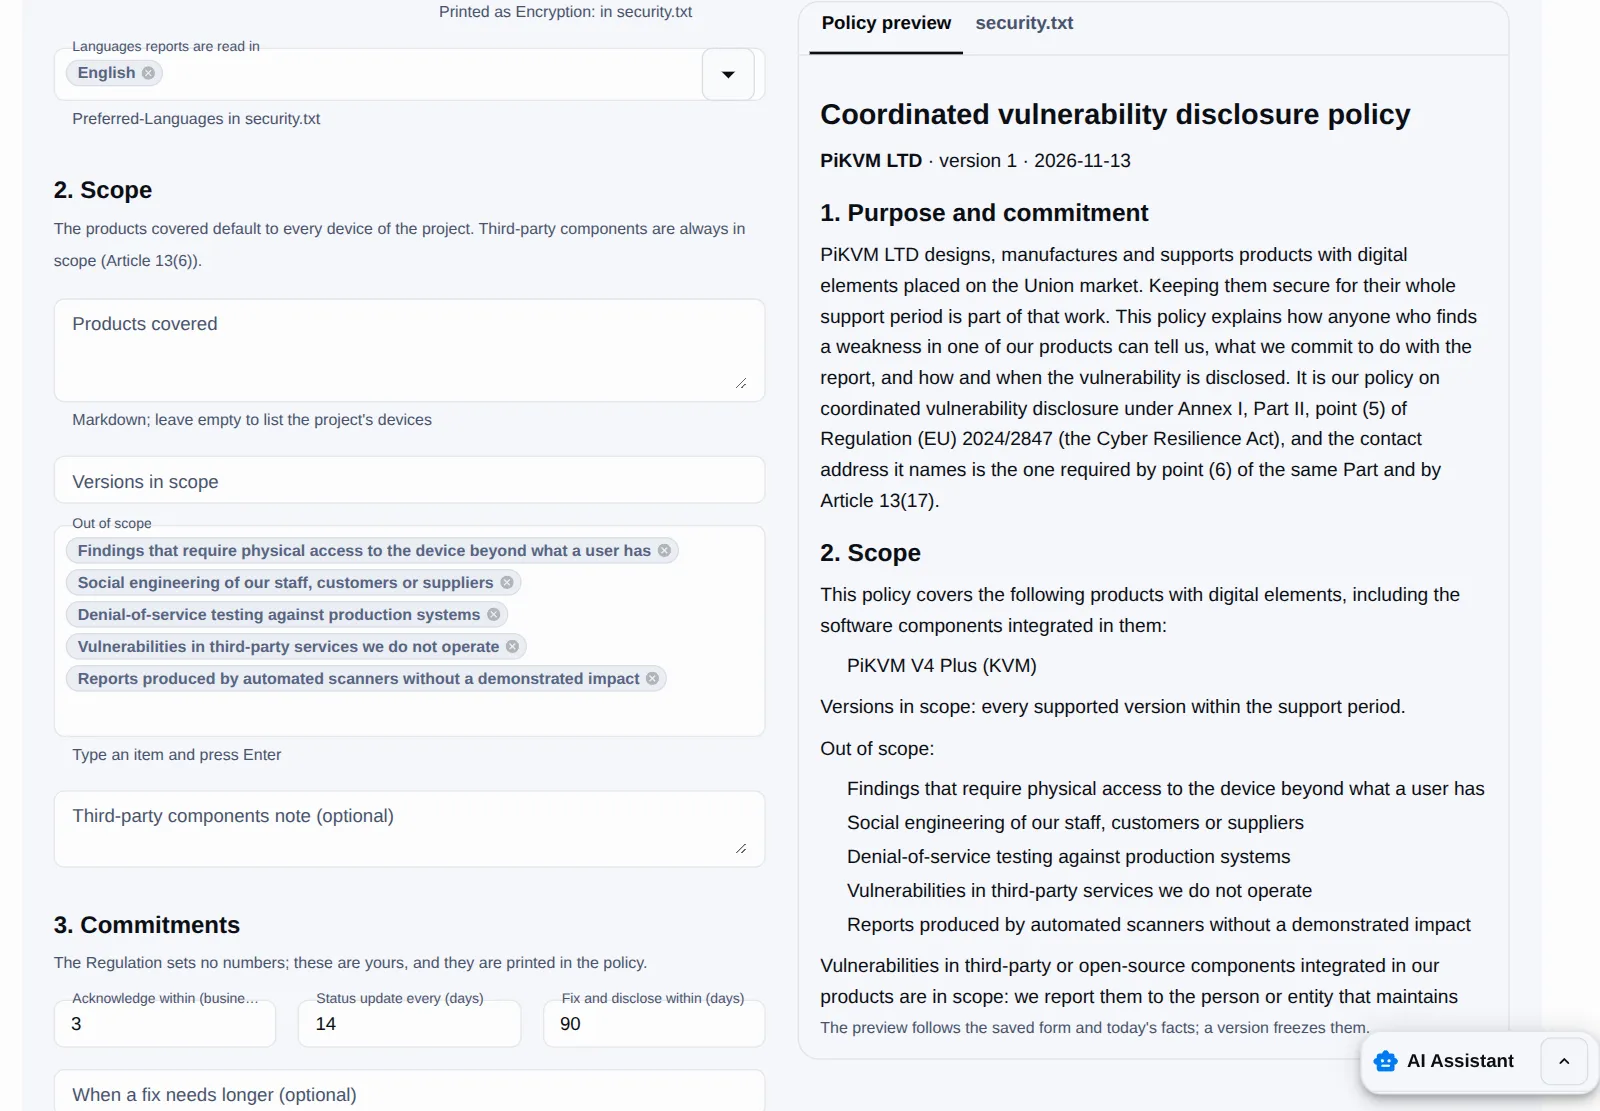
    Modulo RedComply della politica di divulgazione coordinata delle vulnerabilità con l'ambito e gli impegni, accanto all'anteprima in tempo reale della politica

    Politica di divulgazione · security.txt

    Contact: mailto:security@…Expires: 2027-11-20T00:00:00ZPolicy: https://redcomply.com/security/…
    Vedi la schermata intera: modulo della politica di divulgazione (apre la schermata a dimensione intera in una nuova scheda)

    Periodo di assistenza

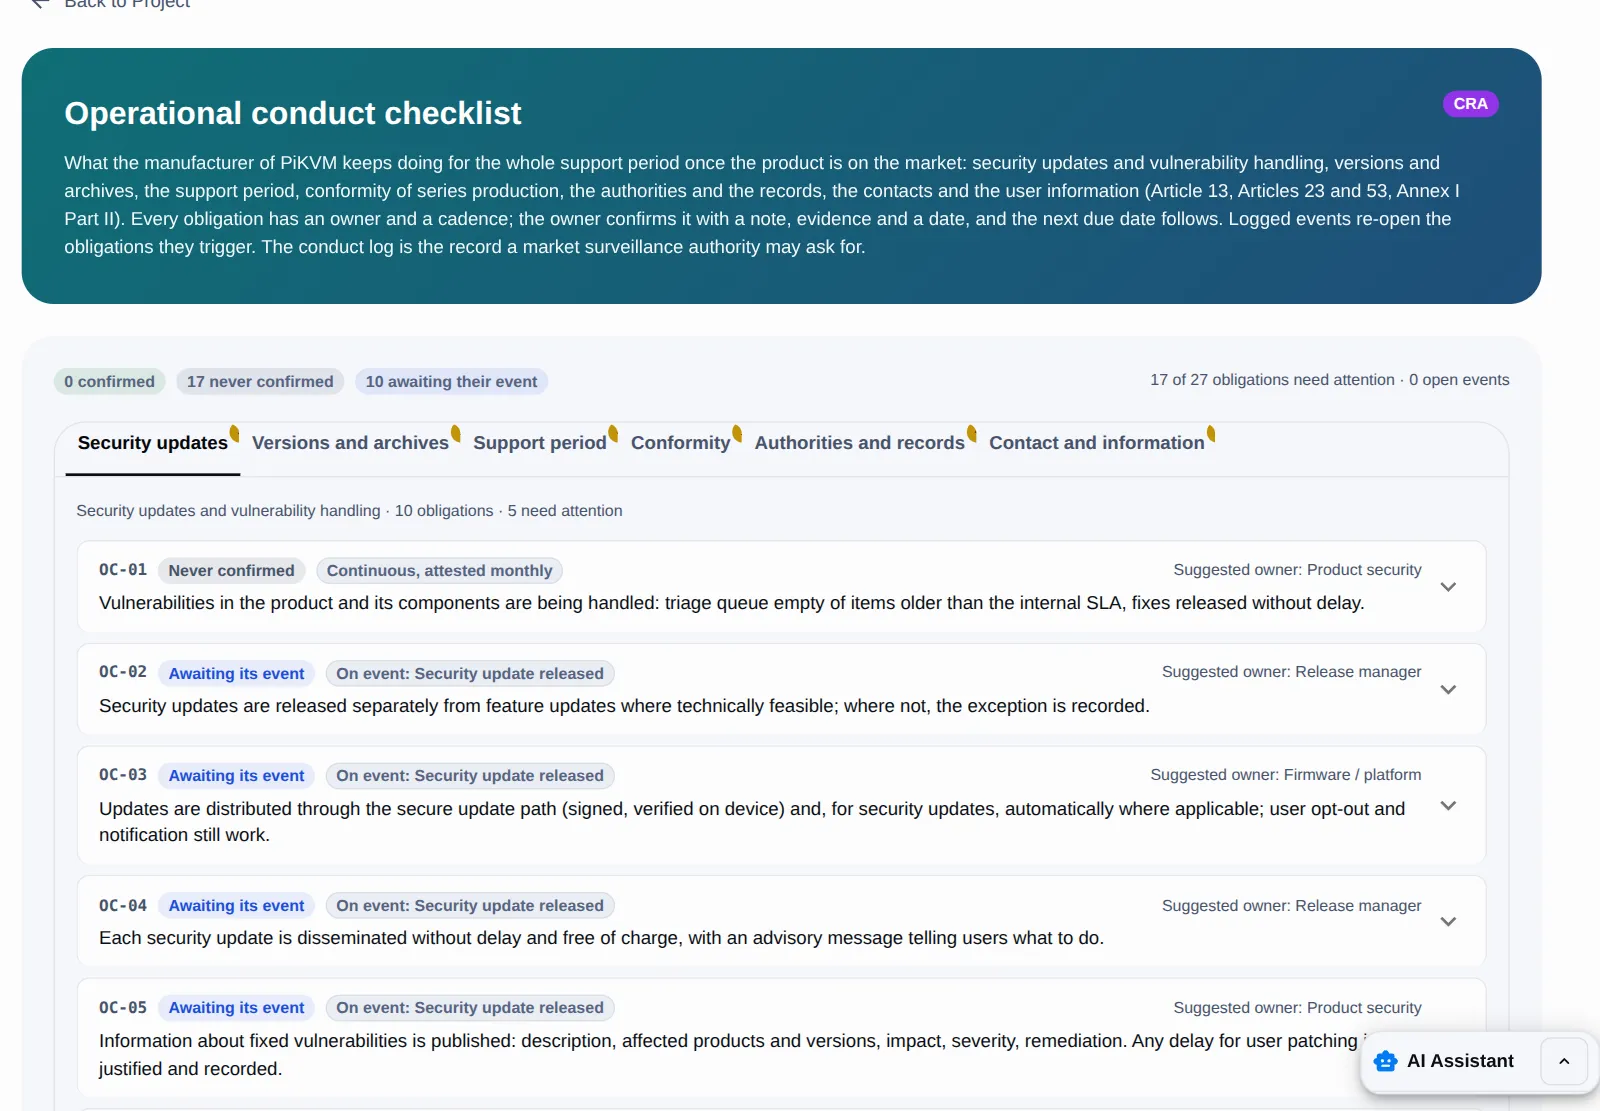
    Checklist della condotta operativa

    Segui i 27 obblighi da mantenere per tutto il periodo di assistenza, dagli aggiornamenti di sicurezza alla conservazione della documentazione, così come RedComply li raggruppa a partire dal regolamento. Ciascuno ha un responsabile, una cadenza e la data dell'ultima conferma.

    • Obblighi in scadenza e scaduti a colpo d'occhio
    • Eventi che riaprono gli obblighi interessati
    • Registro della condotta esportato per il fascicolo tecnico
    Checklist della condotta operativa di RedComply con gli obblighi del tema degli aggiornamenti di sicurezza, il loro stato, la cadenza e il responsabile suggerito

    Condotta · aggiornamenti di sicurezza

    • OC-01Never confirmedContinuous, attested monthly
    • OC-02Awaiting its eventOn event: Security update released
    Vedi la schermata intera: checklist della condotta operativa (apre la schermata a dimensione intera in una nuova scheda)

    04Cosa dicono i fabbricanti

    I fabbricanti che usano RedComply, con le loro parole

    Parlano del lavoro sulla EN 18031, che RedComply riutilizza nella documentazione tecnica CRA.

    • «I nostri controllori restano negli edifici per quindici anni, e questo rende le clausole su aggiornamenti e gestione delle vulnerabilità la parte difficile. RedComply ha trasformato la EN 18031 in domande a cui i nostri ingegneri sapevano davvero rispondere, e il generatore di DoC ha prodotto un documento che mi sono sentito di firmare.»

      Richard BownessDirettore Tecnico, Caldermere Systems Ltd

    • «Spediamo datalogger di temperatura in tutta l'UE e la scadenza RED mi toglieva letteralmente il sonno. Sei settimane dal primo accesso a una Dichiarazione di Conformità firmata, con una traccia documentale che posso mostrare a un'autorità di vigilanza del mercato senza andare nel panico. Il nostro consiglio ha chiesto come avessimo fatto così in fretta.»

      Michael OsborneDirettore Operations, Coldspan Ltd

    Inizia oraIl prezzo dipende dai tuoi prodotti e dalle tue esigenze: dopo una demo personalizzata ricevi una proposta con i prezzi.

    MCP · In fase pilota

    Redigi la documentazione tecnica CRA dal tuo codice sorgente

    Collega il coding agent che i tuoi sviluppatori usano già, come Claude Code, Codex o Cursor, tramite il server Model Context Protocol (MCP) di RedComply. Risponde alle domande di RedComply dal repository sulla tua macchina, con i riferimenti ai file; RedComply scrive le bozze delle tabelle della documentazione tecnica per i requisiti del CRA e tu le verifichi. La valutazione dei rischi e il registro dei rischi sono previsti sulla stessa connessione.

    Guarda come funziona con il tuo coding agent

    Come lavorano insieme il tuo coding agent e RedComply

    05Prima di decidere

    Cos'è RedComply e cosa non è

    1. Autovalutazione con il modulo A

      La maggior parte dei prodotti rientra nella categoria predefinita e può essere autovalutata con il modulo A: è ciò che RedComply supporta. I prodotti importanti di classe I possono essere autovalutati solo se il fabbricante applica per intero una norma armonizzata, una specifica comune o un sistema europeo di certificazione della cybersicurezza. Nessuno di questi è ancora utilizzabile per il CRA, quindi per ora serve un organismo notificato. I prodotti di classe II e quelli critici richiedono sempre una valutazione di terza parte.

    2. Un catalogo provvisorio, segnalato come bozza

      Nessuna norma armonizzata per il CRA è ancora stata citata nella Gazzetta ufficiale (novembre 2026). Fino ad allora i requisiti specifici del CRA seguono il catalogo provvisorio di RedComply, redatto a partire dal progetto di norma prEN 40000-1-4 e segnalato come bozza.

    3. Il fabbricante responsabile resti tu

      RedComply prepara e organizza; sei tu a verificare, firmare e restare il fabbricante responsabile. Non è un organismo notificato e non certifica prodotti.

    4. Le segnalazioni le invii tu

      RedComply non invia le segnalazioni al posto tuo: prepara le bozze che poi invii tu sulla piattaforma unica di segnalazione.

    EN 18031 · Direttiva 2014/53/UE

    Stai già lavorando sulla EN 18031?

    Costruisci adesso il fascicolo EN 18031 e portalo nel CRA: RedComply riutilizza le tue tabelle EN 18031 nella documentazione tecnica CRA.

    Dal 1° ago 2025
    La RED Cybersecurity si applica alle apparecchiature radio connesse a internet e a giocattoli radio, articoli per l'infanzia e dispositivi indossabili che trattano dati personali.
    Dall'11 dic 2027
    I prodotti immessi sul mercato prima di questa data restano soggetti alla RED Cybersecurity; dopo, dovrebbe subentrare il CRA.

    Scopri cosa richiede la EN 18031

    06A uso gratuito

    Risorse gratuite sul CRA

    07FAQ

    Domande frequenti

    Inizia ora
    Il CRA si applica al mio prodotto?

    Molto probabilmente, se si collega a un dispositivo o a una rete: hardware connesso, il suo firmware e il software immesso sul mercato separatamente, a pagamento o gratuito, se fornito nell'ambito di un'attività commerciale. Le esclusioni sono limitate ed elencate nella sezione sull'ambito di questa pagina.

    Quanto tempo serve?

    Con RedComply la stesura di un fascicolo richiede in genere da due a tre settimane, invece di sei-dodici mesi a mano. Il tempo delle prove si aggiunge e dipende dal prodotto. Vedi i progressi dal primo giorno e puoi esportare rapporti preliminari nel giro di pochi giorni.

    I miei dati sono al sicuro?

    I tuoi file restano nel tuo progetto e sono cifrati in transito e a riposo. La piattaforma è ospitata nello Spazio economico europeo; le funzioni di IA passano da fornitori negli Stati Uniti. Stiamo lavorando alla certificazione ISO 27001.

    Cosa significa che RedComply è AI-powered? Non sono solo template?

    I modelli sono il punto di partenza. L'assistente IA legge i documenti tecnici che carichi (schede tecniche, schemi di architettura, policy di sicurezza) e scrive le bozze delle risposte nelle tabelle EN 18031, indicando la fonte di ciascuna. Percorre gli alberi decisionali, segnala dove documentazione ed evidenze non coincidono e aggiorna gli esiti quando cambia un dato. Ogni risposta la verifichi e la approvi tu.

    Posso autovalutare il prodotto con il CRA?

    Sì per i prodotti della categoria predefinita, cioè la maggior parte: segui il modulo A (controllo interno), redigi la documentazione tecnica e firmi la dichiarazione. I prodotti importanti di classe I possono essere autovalutati solo applicando per intero una norma armonizzata, una specifica comune o un sistema europeo di certificazione della cybersicurezza di livello di affidabilità almeno «sostanziale». Nessuno di questi è ancora utilizzabile per il CRA, quindi per ora serve un organismo notificato (moduli B + C o H). I prodotti di classe II e quelli critici richiedono sempre una valutazione di terza parte.

    Nessuna norma armonizzata CRA è ancora stata citata. Cosa segue RedComply?

    I requisiti essenziali dell'allegato I si applicano direttamente. Per renderli concreti RedComply usa le tabelle EN 18031 che vi corrispondono e un catalogo provvisorio di requisiti specifici CRA redatto a partire dal progetto di norma prEN 40000-1-4. Questi requisiti sono segnalati come bozze e verranno aggiornati quando le norme armonizzate saranno citate nella Gazzetta ufficiale.

    Il CRA sostituisce la RED Cybersecurity?

    Sì, di fatto, per i prodotti immessi sul mercato dall'11 dicembre 2027. I requisiti del CRA comprendono tutto ciò che chiede la RED Cybersecurity, e la Commissione dovrebbe far cessare l'applicazione delle regole della RED Cybersecurity a questi prodotti (abrogando o modificando il regolamento delegato (UE) 2022/30) (considerando 30 del CRA). I prodotti immessi sul mercato prima di quella data restano soggetti alla RED Cybersecurity, salvo modifiche sostanziali successive. Le tue tabelle EN 18031 passano nel fascicolo CRA, anche se la sola EN 18031 non dimostra la conformità al CRA.

    Come funzionano gli aggiornamenti quando rilascio un nuovo firmware?

    RedComply mostra quali requisiti sono interessati da una modifica. Aggiorni quelle parti, ricontrolli gli esiti e, quando la modifica lo richiede, emetti una nuova versione della dichiarazione. Ogni versione resta archiviata, e le scansioni notturne della SBOM continuano a controllare i componenti software di ogni rilascio.

    Oggi · · 386 giorni alla piena applicazione del CRA

    Prepara il tuo prodotto per il CRA

    Parti da una famiglia di prodotti: valutazione dei rischi, documentazione e impostazione delle segnalazioni in un unico posto.

    Richiedi una demo e un preventivo per i tuoi prodotti.