Risikobewertung, technische Dokumentation (Anhang VII) und EU-Erklärung, danach Schwachstellenbehandlung und die 24-Stunden-Meldung nach Artikel 14. Die KI entwirft aus Ihren Unterlagen; Sie prüfen, unterzeichnen und bleiben verantwortlich.
Wir melden uns binnen 24 Stunden für ein Gespräch; danach persönliche Demo und Preisangebot.
Meldepflichten
Seit dem 11. September 2026
Volle Geltung
11. Dezember 2027
Ihre Dateien
Verschlüsselt, im EWR gehostetKI-Funktionen laufen über Anbieter in den USA
Selbstbewertung
Modul A für Produkte der Standardkategorie
Artikel 14: Die Uhr läuft ab Kenntnisnahme
UTC-Uhren
Sie erlangen Kenntnis von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Sicherheitsvorfall
24 h
Frühwarnung
Unverzüglich und binnen 24 Stunden nach Kenntnisnahme.
72 h
Meldung
Binnen 72 Stunden, mit dem bis dahin bekannten Stand.
14 Tage/ oder 1 Monat
Abschlussbericht
Bei Schwachstellen 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar ist, bei Vorfällen einen Monat nach der Meldung.
RedComply überwacht jeden Fall mit UTC-Uhren, erinnert Sie per E-Mail und entwirft jede Meldung. Sie reichen sie über die einheitliche Meldeplattform der EU beim als Koordinator benannten CSIRT und bei der ENISA ein.
Artikel 14Gilt auch für Produkte, die schon auf dem Markt sindDie drei Fristen nach Artikel 14, die RedComply für jeden Meldefall überwacht.
Im Einsatz bei Herstellern für ihre EN-18031-Akten
01Anwendungsbereich
Gilt der CRA für Ihr Produkt?
Sehr wahrscheinlich, wenn es sich mit einem Gerät oder Netz verbindet und im Rahmen einer Geschäftstätigkeit bereitgestellt wird, kostenpflichtig oder kostenlos.
Fällt Ihr Produkt in den Anwendungsbereich?
1Ein Produkt mit digitalen Elementen, das auf dem EU-Markt bereitgestellt wird: vernetzte Hardware, ihre Firmware oder eigenständig in Verkehr gebrachte Software
2Seine bestimmungsgemäße oder vernünftigerweise vorhersehbare Verwendung schließt eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netz ein
Die Ausnahmen sind eng
Produkte unter den Verordnungen über Medizinprodukte und In-vitro-Diagnostika
Typgenehmigung von Fahrzeugen
Zertifizierte Luftfahrterzeugnisse
Schiffsausrüstung
Identische Ersatzteile
Produkte, die ausschließlich für die nationale Sicherheit oder Verteidigung oder zur Verarbeitung von Verschlusssachen entwickelt werden
Beide Zeilen treffen zu und keine Ausnahme greift? Dann gilt der CRA sehr wahrscheinlich.
Funkprodukt mit Internetverbindung? Dann gilt auch die RED-Cybersicherheit, Pflicht seit dem 1. August 2025. Anforderungen von EN 18031 ansehen
Die meisten Produkte gehören zur Standardkategorie und können nach Modul A selbst bewertet werden. Wichtige Produkte (Klassen I und II) und kritische Produkte folgen strengeren Verfahren.
Wichtige Produkte der Klasse I brauchen vorerst eine notifizierte Stelle.
Sagen Sie uns, was Sie herstellen: Wir melden uns innerhalb von 24 Stunden.
Der CRA-Ablauf im echten Dashboard. Von Ihren Unterlagen bis zur Erklärung.
In Aktion sehen
Das RedComply-Dashboard in einem CRA-Projekt; Wartezeiten sind gekürzt. Ohne Ton; Sie können das Video jederzeit anhalten.
03Was Sie bekommen
Ein Ort für die Arbeit vor dem Inverkehrbringen und für die Pflichten danach.
Bevor Sie das Produkt in Verkehr bringen
Risiko · Dokumentation · Erklärung
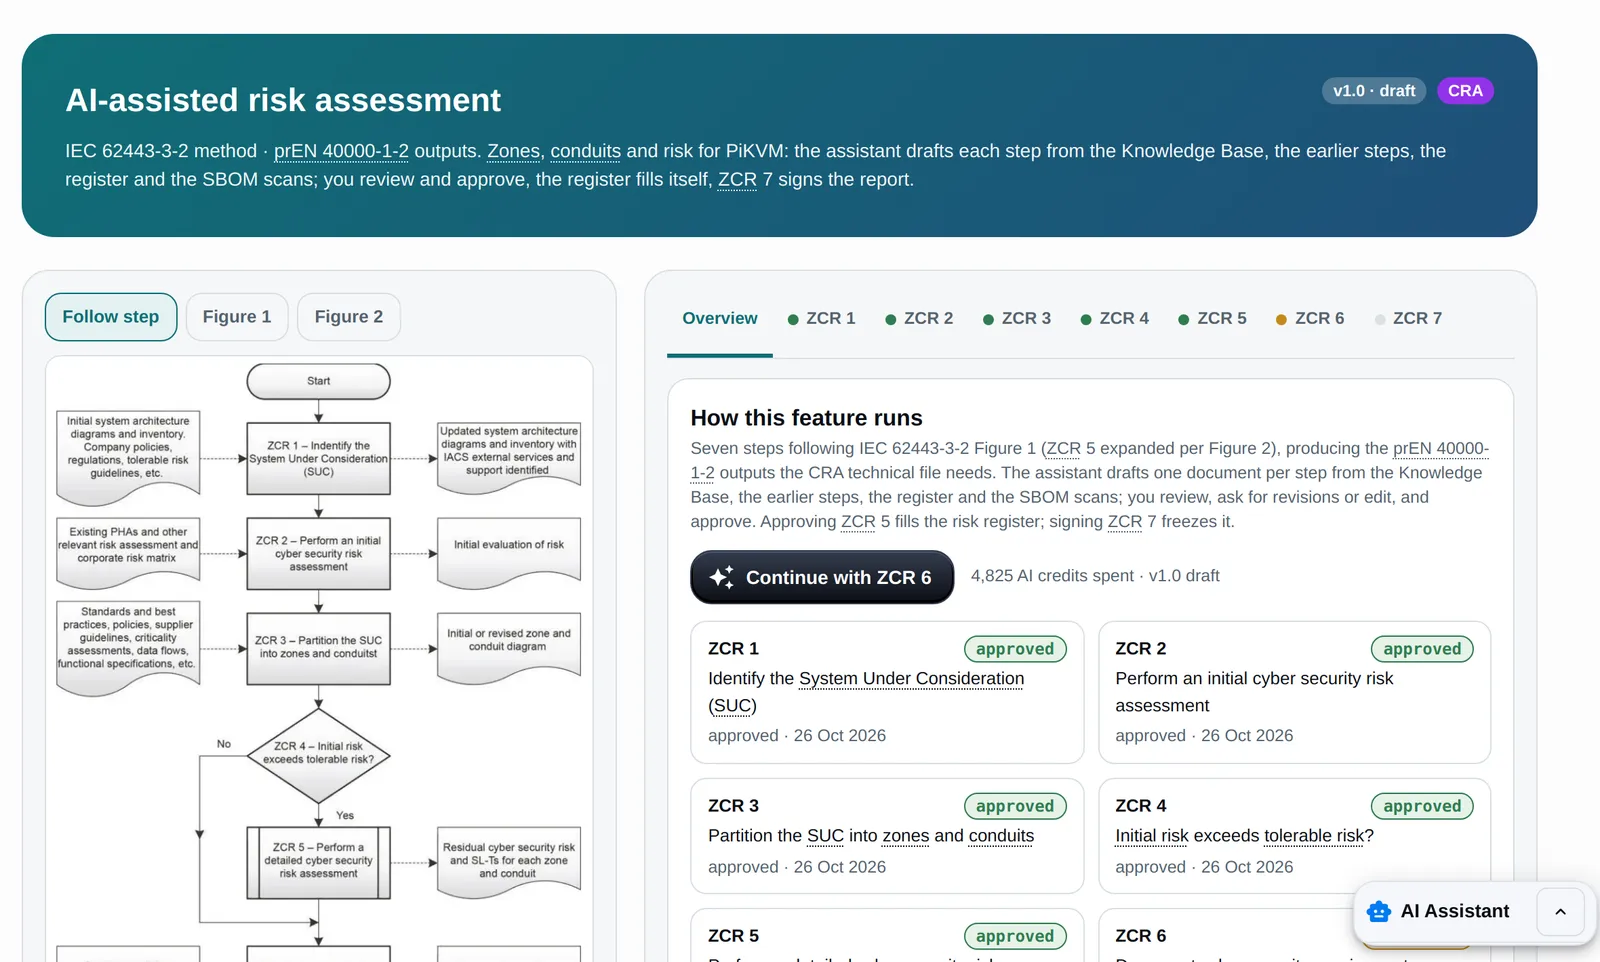
Risikobewertung
Cybersicherheits-Risikobewertung Schritt für Schritt
Die Risikobewertung folgt dem Ablauf nach IEC 62443-3-2 in sieben Schritten, von der Abgrenzung des betrachteten Systems bis zum unterzeichneten Bericht. Ein KI-Agent entwirft jeden Schritt aus Ihrer Wissensdatenbank, den vorherigen Schritten und Ihren SBOM-Scans; Sie kommentieren, bearbeiten und genehmigen, bevor sich der nächste Schritt öffnet, und unterzeichnen am Ende den Bericht.
Ein Schritt nach dem anderen, jeder von Ihnen genehmigt
Überarbeitungen auf Basis Ihrer Kommentare
Unterzeichneter Bericht in der Wissensdatenbank abgelegt
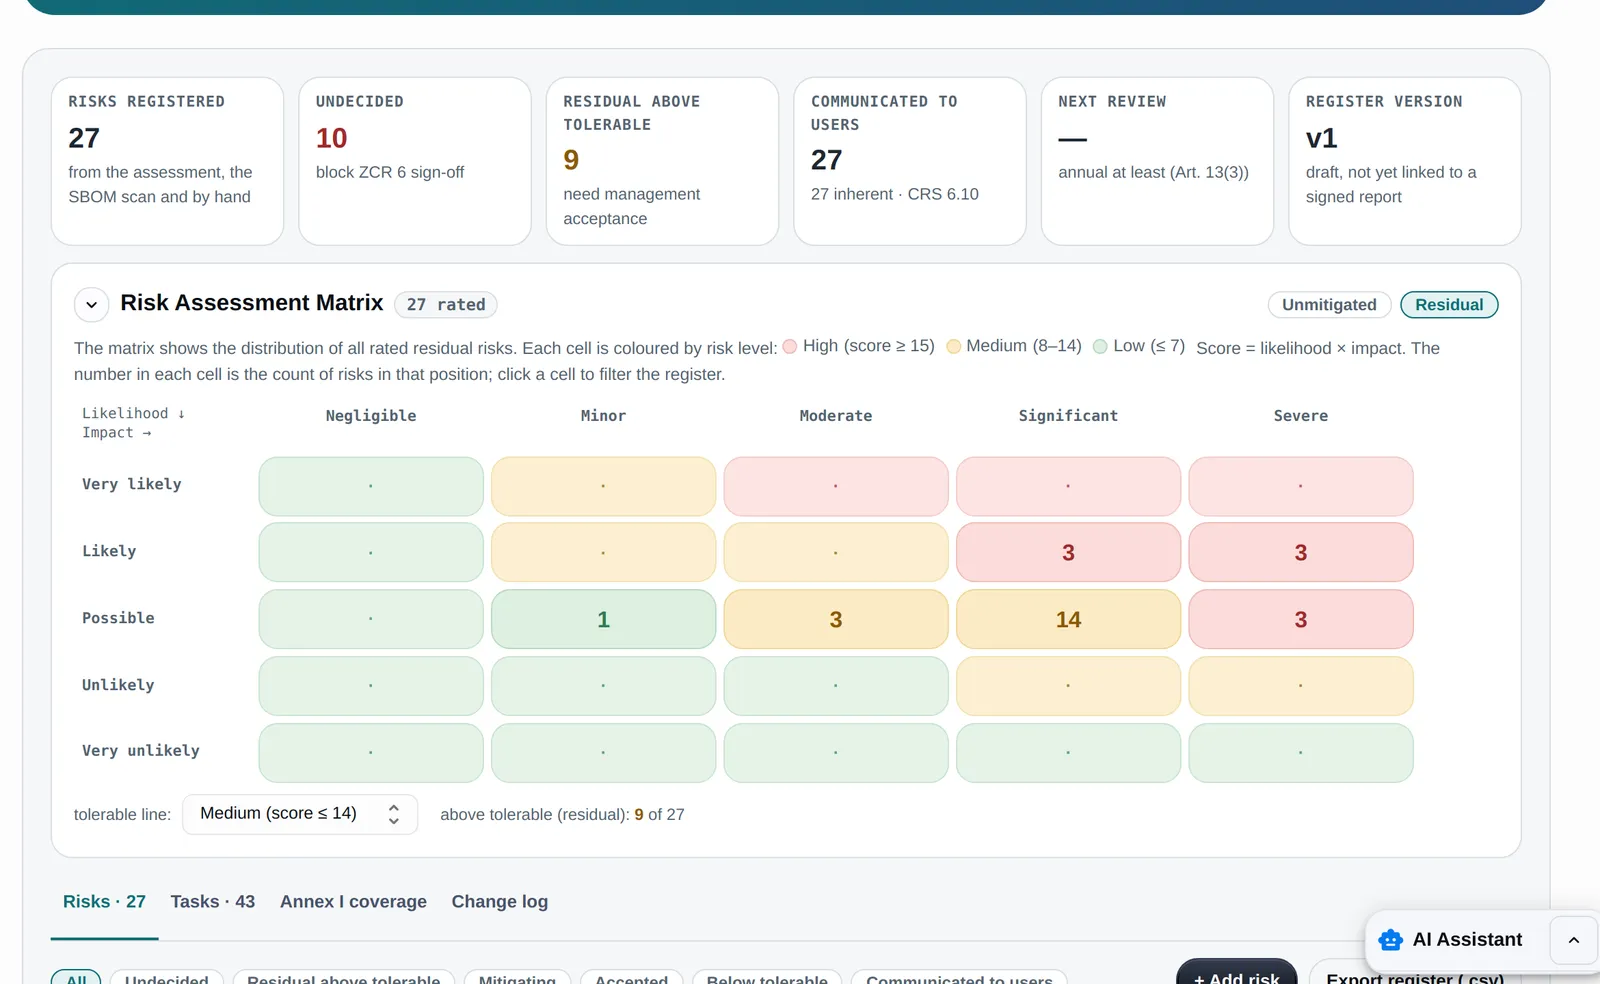
Genehmigte Risiken landen in einem Register mit Eintrittswahrscheinlichkeit, Auswirkung und Restrisiko auf einer 5-×-5-Matrix, einer Behandlungsentscheidung je Risiko und Gegenmaßnahmen mit verantwortlicher Person und Fälligkeit.
Vermeiden, mindern, akzeptieren oder übertragen, mit Begründung
Maßnahmen bis zum Abschluss verfolgt
Änderungsprotokoll und eingefrorene Versionen
Risikoregister · 5-×-5-Matrix
Wahrscheinlichkeit × AuswirkungWerte ohne Maßnahmen und Restrisiko
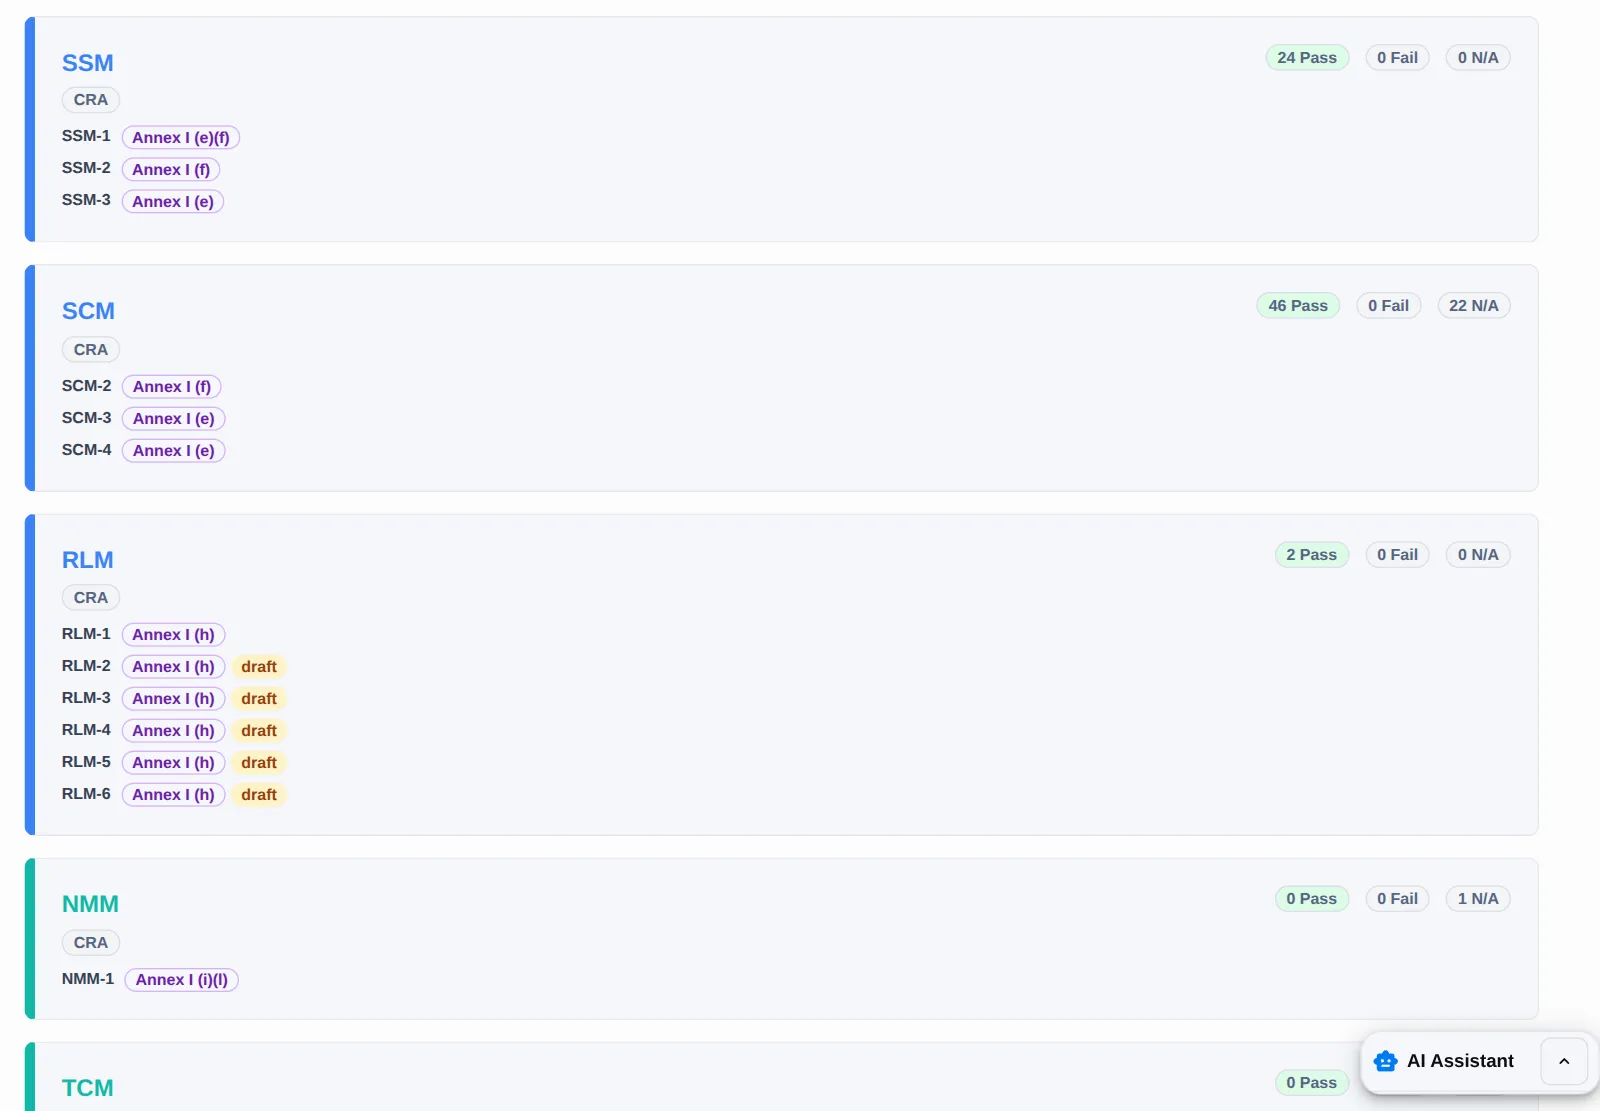
Die grundlegenden Anforderungen des CRA werden auf die EN-18031-Tabellen abgebildet, die Sie vielleicht schon haben, und CRA-spezifische Anforderungen decken den Rest ab. Die Dokumentation wird so gebündelt, wie Anhang VII sie aufführt. EN 18031 deckt einen Teil von Anhang I ab, begründet aber keine Konformitätsvermutung nach dem CRA.
EN-18031-Tabellen weiterverwendet, nicht neu geschrieben
CRA-spezifische Anforderungen aus dem vorläufigen Katalog von RedComply
EU-Konformitätserklärung, CE-Kennzeichnung und Etiketten
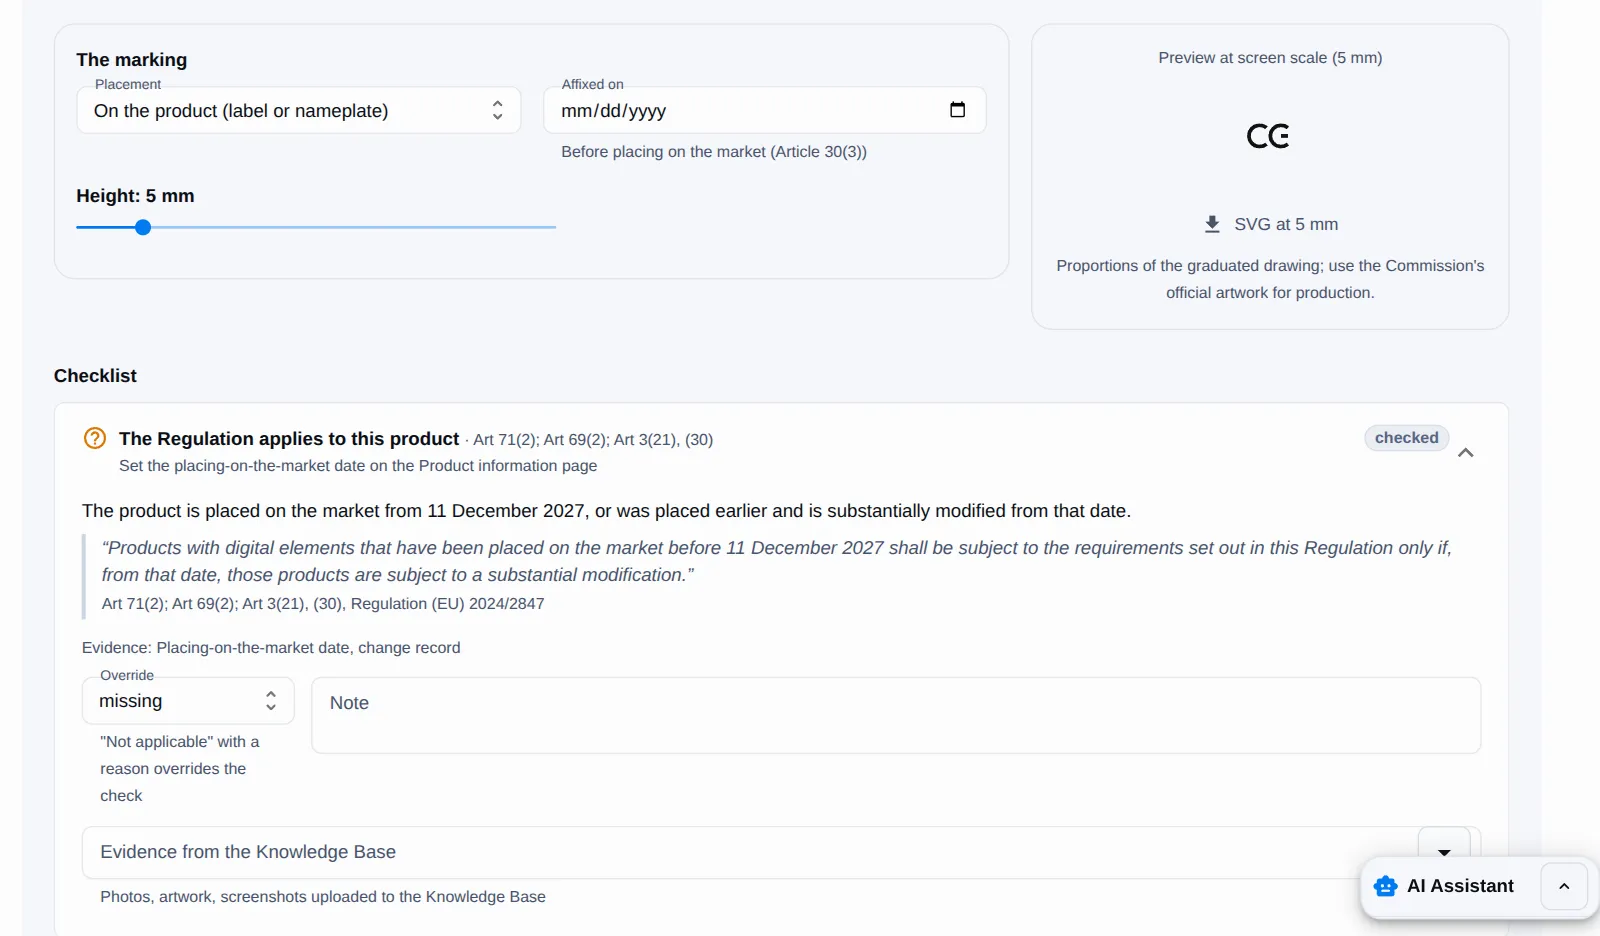
Stellen Sie die Erklärung nach Anhang V in den Sprachen Ihrer Märkte aus, veröffentlichen Sie sie auf einer eigenen öffentlichen Seite und drucken Sie die vereinfachte Erklärung nach Anhang VI. Checkliste zur CE-Kennzeichnung, Produktetikett und Nutzerinformationen nach Anhang II werden aus Ihren Angaben entworfen.
Versionen, Sprachen und eine öffentliche Seite
Vereinfachte Erklärung und Etikettenbogen
Informationen und Anleitungen für Nutzer nach Anhang II
CE-Kennzeichnung · Checkliste
Anbringung
Auf dem Produkt (Etikett oder Typenschild)
Höhe
5 mm, mit SVG-Datei
Jeder Punkt zitiert die Verordnung und nennt seinen Nachweis.
„Die RED-Cybersecurity-Konformität nach EN 18031 wirkte erdrückend: drei Normen, endlose Tabellen und kein klarer Startpunkt. RedComply hat per KI unsere Sicherheitsinformationen extrahiert und die Konformitätstabellen automatisch befüllt: Statt auf leere Vorlagen zu starren, habe ich Entwürfe geprüft. Die Dokumentation habe ich in rund 40 Stunden abgeschlossen, und Arbeit, die nach meiner Erwartung Monate dauern würde, war in zwei Wochen bereit zur Prüfung.“
Niccolò CrosaraTech Lead, Startec s.r.l.Zur Arbeit an EN 18031, die RedComply für den CRA weiterverwendet
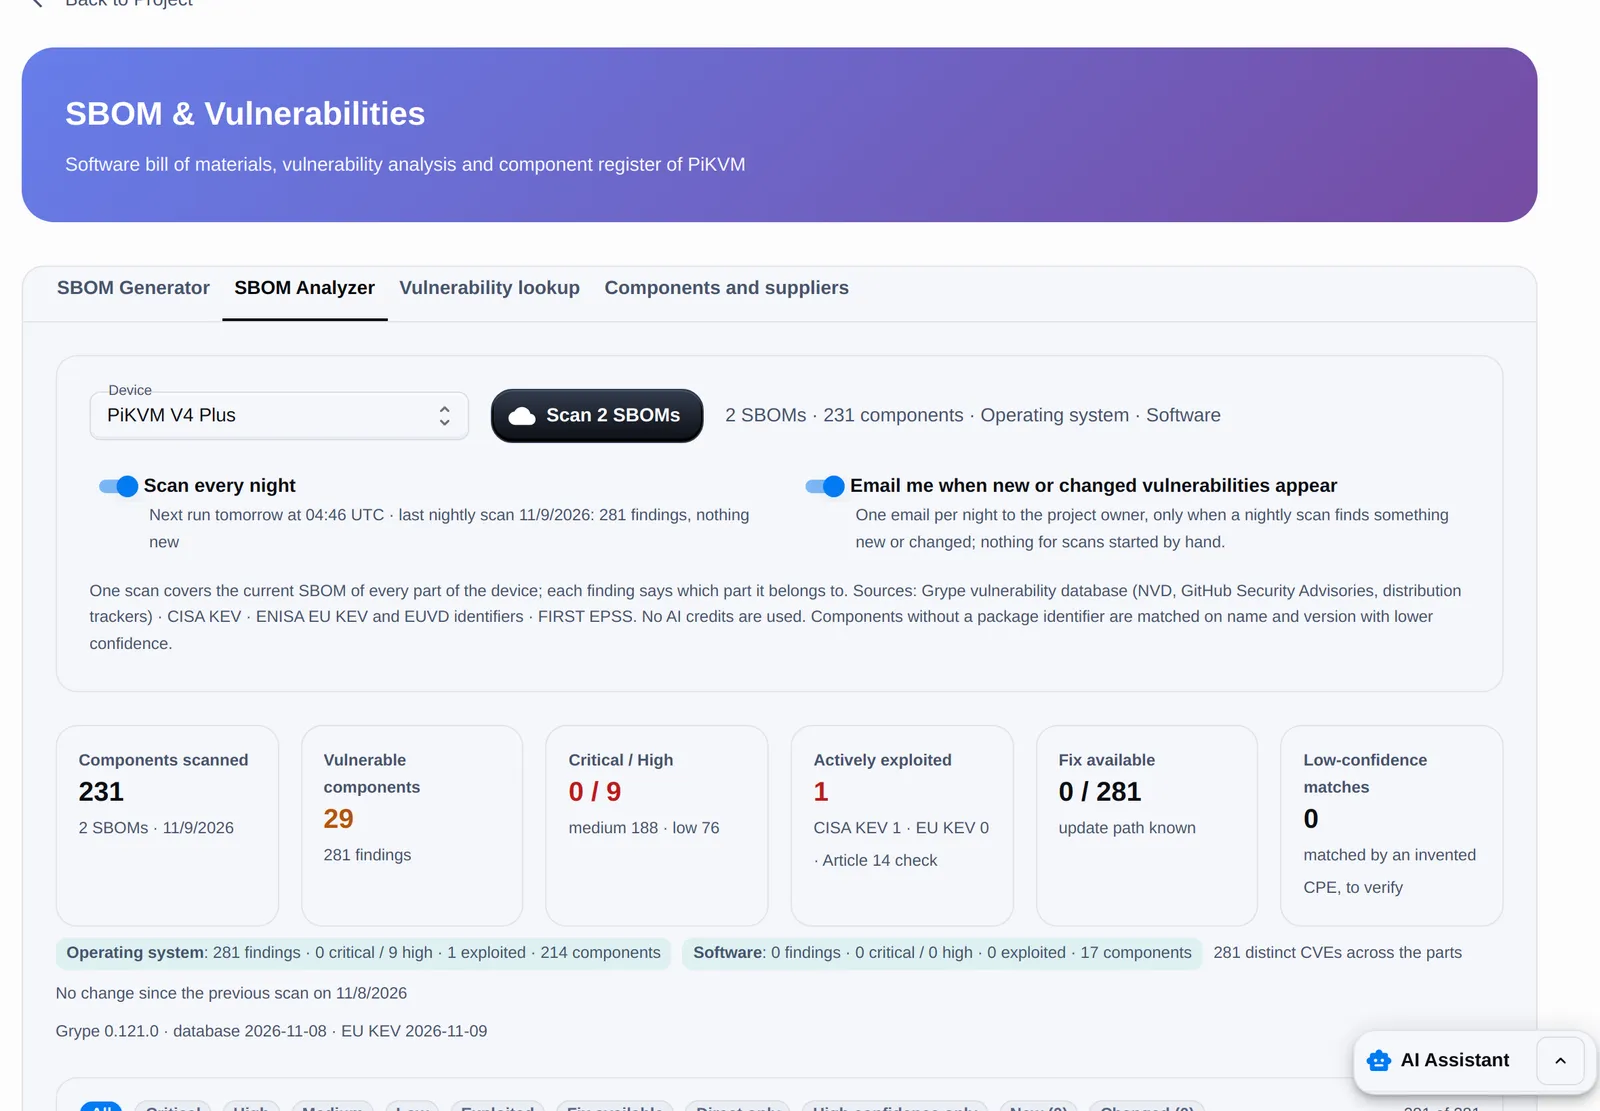
Jede Nacht wird die SBOM jedes Teils Ihres Produkts gegen Schwachstellendatenbanken gescannt und mit den Listen aktiv ausgenutzter Schwachstellen von EU und CISA abgeglichen. Sie bekommen eine E-Mail, sobald neue oder geänderte Befunde auftauchen.
Eine SBOM pro Teil: Betriebssystem, Anwendung, Firmware
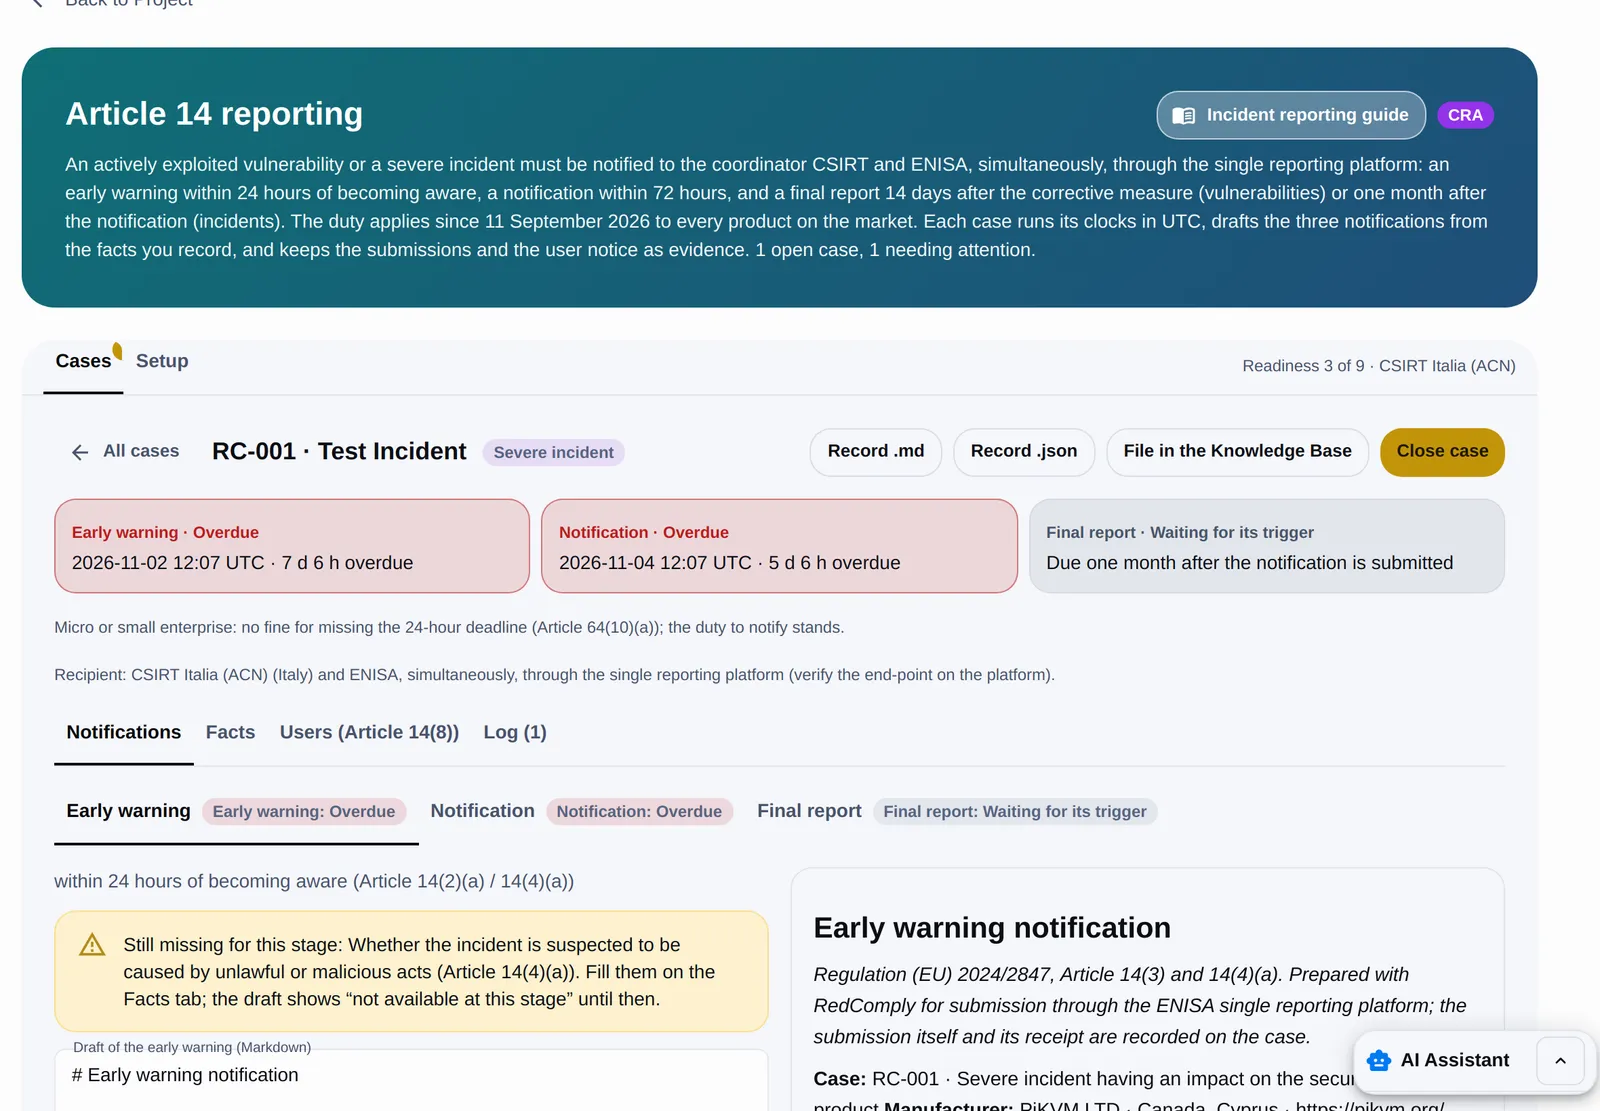
Eröffnen Sie einen Fall aus einem ausgenutzten Befund oder von Hand. RedComply startet die Uhren, schlägt das als Koordinator benannte CSIRT anhand Ihrer Hauptniederlassung vor, entwirft Frühwarnung, Meldung und Abschlussbericht mit allen Angaben, die Artikel 14 verlangt, und dokumentiert die Einreichungen.
UTC-Uhren mit Erinnerungen per E-Mail
Entwürfe bereit für die einheitliche Meldeplattform
Richtlinie zur koordinierten Offenlegung von Schwachstellen
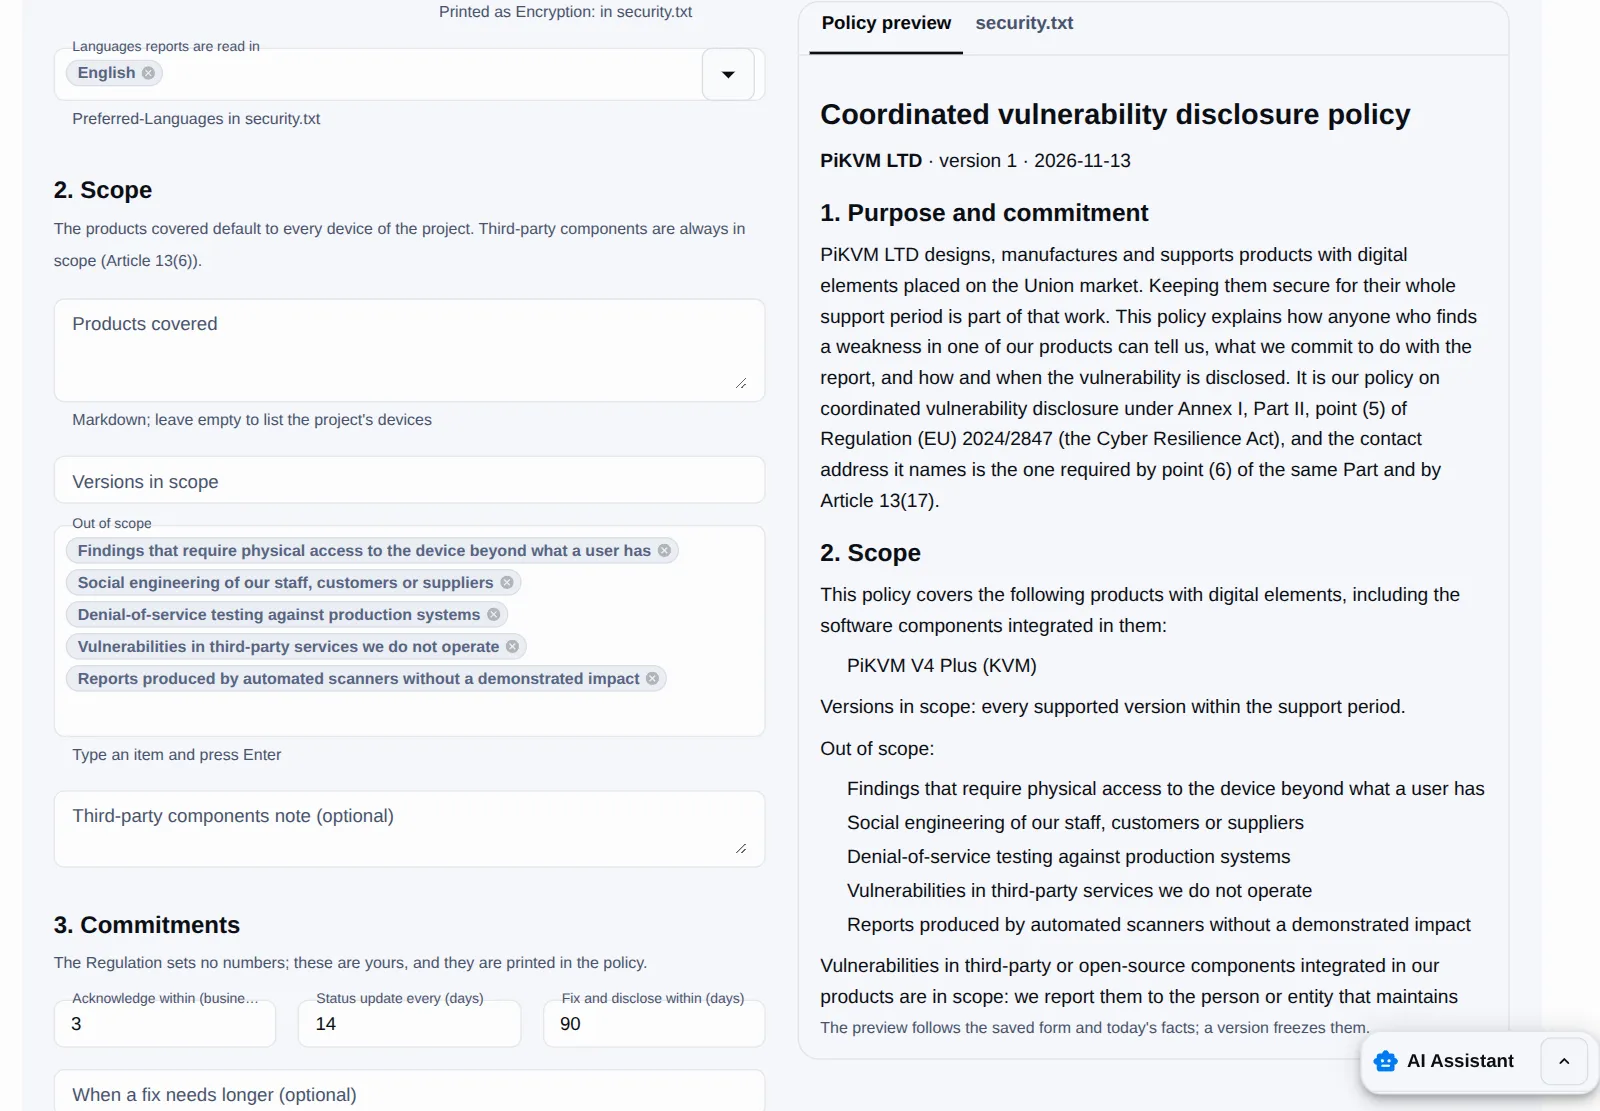
Schreiben Sie Ihre Offenlegungsrichtlinie in einem geführten Formular und veröffentlichen Sie sie mit einer security.txt-Datei, damit Sicherheitsforscher wissen, wie sie Sie erreichen. Die veröffentlichte Adresse wird mit Ihren Produktinformationen verknüpft.
Zweiter, nicht automatisierter Meldekanal
Versionen als Markdown, PDF und security.txt
Öffentliche Seite auf redcomply.com oder Ihrer eigenen Website
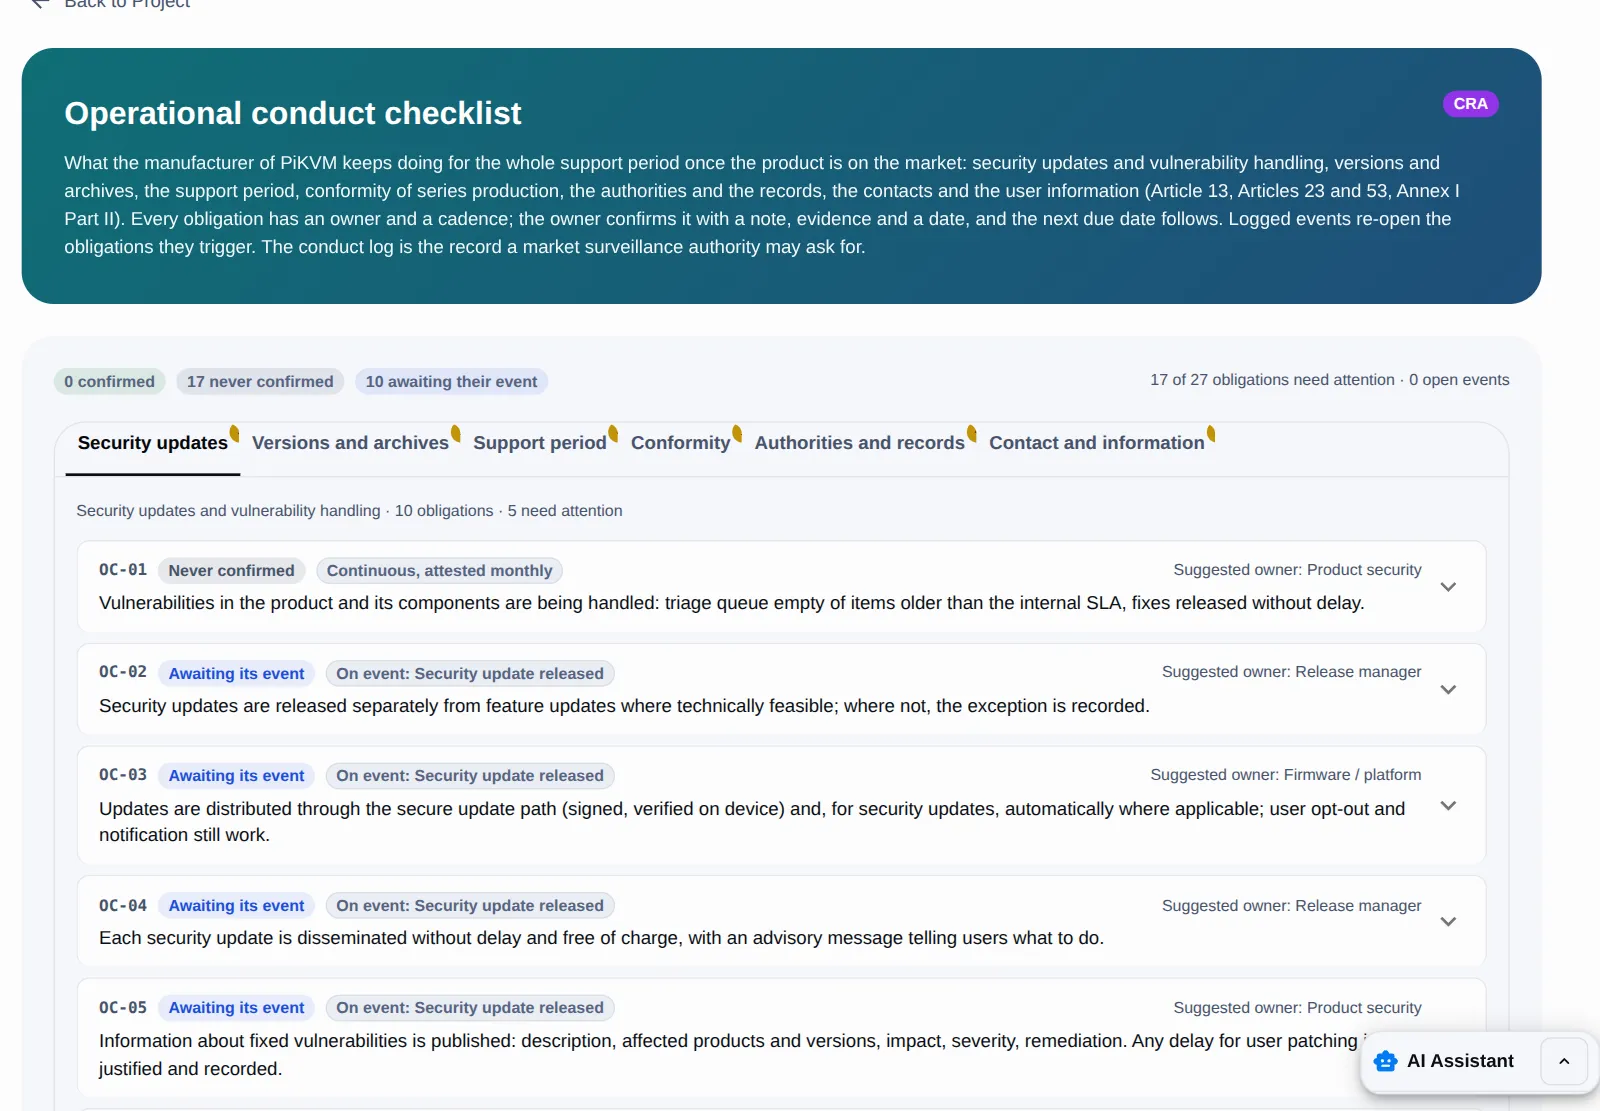
Behalten Sie die 27 Pflichten im Blick, die Sie während des gesamten Unterstützungszeitraums einhalten, von Sicherheitsupdates bis zur Aufbewahrung der Dokumentation, so wie RedComply sie aus der Verordnung zusammengestellt hat. Jede hat eine verantwortliche Person, einen Turnus und das Datum der letzten Bestätigung.
Fällige und überfällige Pflichten auf einen Blick
Ereignisse, die betroffene Pflichten wieder öffnen
Betriebsprotokoll als Export für die technische Akte
Betrieb · Sicherheitsupdates
OC-01Never confirmedContinuous, attested monthly
OC-02Awaiting its eventOn event: Security update released
Hersteller über RedComply, in ihren eigenen Worten
Ihre Aussagen betreffen die Arbeit an EN 18031, die RedComply in der technischen Dokumentation für den CRA weiterverwendet.
„Unsere Regler bleiben fünfzehn Jahre in den Gebäuden, damit sind die Klauseln zu Updates und Schwachstellenbehandlung der harte Teil. RedComply hat die EN 18031 in Fragen zerlegt, die unsere Ingenieure tatsächlich beantworten konnten, und der DoC-Generator lieferte ein Dokument, das ich guten Gewissens unterschreiben konnte.“
Richard BownessTechnischer Direktor, Caldermere Systems Ltd
„Wir liefern Temperaturlogger in die ganze EU, und die RED-Frist hat mir buchstäblich den Schlaf geraubt. Sechs Wochen vom ersten Login bis zur unterschriebenen Konformitätserklärung, mit einem Nachweispfad, den ich einer Marktüberwachungsbehörde ohne Panik vorlegen kann. Unser Vorstand hat gefragt, wie wir das so schnell geschafft haben.“
Entwerfen Sie die technische CRA-Dokumentation aus Ihrem Quellcode
Verbinden Sie den Coding-Agenten, den Ihre Entwickler bereits nutzen, etwa Claude Code, Codex oder Cursor, über den MCP-Server (Model Context Protocol) von RedComply. Er beantwortet die Fragen von RedComply aus dem Repository auf Ihrem Rechner, mit Dateiverweisen; RedComply entwirft die Tabellen der technischen Dokumentation für die CRA-Anforderungen und Sie prüfen sie. Risikobewertung und Risikoregister sind über dieselbe Verbindung geplant.
Wie Ihr Coding-Agent und RedComply zusammenarbeiten
05Bevor Sie entscheiden
Was RedComply ist und was nicht
01
Selbstbewertung nach Modul A
Die meisten Produkte gehören zur Standardkategorie und können nach Modul A selbst bewertet werden; genau das unterstützt RedComply. Wichtige Produkte der Klasse I können nur dann selbst bewertet werden, wenn der Hersteller eine harmonisierte Norm, eine gemeinsame Spezifikation oder ein europäisches Schema für die Cybersicherheitszertifizierung vollständig anwendet. Keines davon ist für den CRA bisher nutzbar, daher brauchen sie vorerst eine notifizierte Stelle. Produkte der Klasse II und kritische Produkte brauchen immer eine Bewertung durch Dritte.
02
Ein vorläufiger Katalog, als Entwurf gekennzeichnet
Bisher sind im Amtsblatt keine Fundstellen harmonisierter Normen zum CRA veröffentlicht (November 2026). Bis dahin folgen die CRA-spezifischen Anforderungen dem vorläufigen Katalog von RedComply, der aus dem Normentwurf prEN 40000-1-4 erarbeitet und als Entwurf gekennzeichnet ist.
03
Sie bleiben der verantwortliche Hersteller
RedComply entwirft und ordnet; Sie prüfen, unterzeichnen und bleiben der verantwortliche Hersteller. RedComply ist keine notifizierte Stelle und zertifiziert keine Produkte.
04
Die Meldungen reichen Sie ein
RedComply reicht keine Meldungen für Sie ein: RedComply entwirft sie, und Sie reichen sie auf der einheitlichen Meldeplattform ein.
Erstellen Sie Ihre EN-18031-Akte jetzt und nehmen Sie sie in den CRA mit: RedComply verwendet Ihre EN-18031-Tabellen in der technischen Dokumentation für den CRA weiter.
Seit 1. Aug. 2025
Die RED-Cybersicherheit gilt für mit dem Internet verbundene Funkanlagen sowie für Funkspielzeug, Kinderbetreuungsausrüstung und am Körper getragene Funkanlagen, die personenbezogene Daten verarbeiten.
Ab 11. Dez. 2027
Produkte, die vor diesem Tag in Verkehr gebracht werden, bleiben unter der RED-Cybersicherheit; danach dürfte der CRA übernehmen.
Sehr wahrscheinlich, wenn es sich mit einem Gerät oder Netz verbindet: vernetzte Hardware, ihre Firmware und eigenständig in Verkehr gebrachte Software, kostenpflichtig oder kostenlos, sofern sie im Rahmen einer Geschäftstätigkeit bereitgestellt wird. Die Ausnahmen sind eng und im Abschnitt zum Anwendungsbereich dieser Seite aufgeführt.
Wie lange dauert es?
Mit RedComply dauert die Erstellung einer Akte in der Regel zwei bis drei Wochen statt sechs bis zwölf Monaten von Hand. Die Prüfzeit kommt hinzu und hängt von Ihrem Produkt ab. Sie sehen den Fortschritt vom ersten Tag an und können vorläufige Berichte innerhalb weniger Tage exportieren.
Sind meine Daten sicher?
Ihre Dateien bleiben in Ihrem Projekt und werden bei der Übertragung und im Ruhezustand verschlüsselt. Die Plattform wird im Europäischen Wirtschaftsraum betrieben; KI-Funktionen laufen über Anbieter in den USA. Wir arbeiten auf die ISO-27001-Zertifizierung hin.
Was bedeutet es, dass RedComply KI-gestützt ist? Sind das nicht nur Vorlagen?
Vorlagen sind der Ausgangspunkt. Der KI-Assistent liest die hochgeladenen technischen Unterlagen (Datenblätter, Architekturdiagramme, Sicherheitsrichtlinien) und entwirft die Antworten in Ihren EN-18031-Tabellen, jeweils mit Quelle. Er durchläuft die Entscheidungsbäume, zeigt Widersprüche zwischen Dokumentation und Nachweisen auf und aktualisiert die Ergebnisse, wenn sich eine Angabe ändert. Jede Antwort prüfen und genehmigen Sie.
Kann ich die Konformität nach dem CRA selbst bewerten?
Ja, für Produkte der Standardkategorie, also die meisten: Sie folgen Modul A (interne Kontrolle), erstellen die technische Dokumentation und unterzeichnen die Erklärung. Wichtige Produkte der Klasse I können nur dann selbst bewertet werden, wenn Sie eine harmonisierte Norm, eine gemeinsame Spezifikation oder ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Vertrauenswürdigkeitsstufe „mittel“ vollständig anwenden. Keines davon ist für den CRA bisher nutzbar, daher brauchen sie vorerst eine notifizierte Stelle (Module B + C oder H). Produkte der Klasse II und kritische Produkte brauchen immer eine Bewertung durch Dritte.
Es sind noch keine harmonisierten CRA-Normen im Amtsblatt veröffentlicht. Woran orientiert sich RedComply?
Die grundlegenden Anforderungen aus Anhang I gelten unmittelbar. Um sie greifbar zu machen, nutzt RedComply die EN-18031-Tabellen, die ihnen entsprechen, und einen vorläufigen Katalog CRA-spezifischer Anforderungen, erarbeitet aus dem Normentwurf prEN 40000-1-4. Diese Anforderungen sind als Entwurf gekennzeichnet und werden aktualisiert, sobald Fundstellen harmonisierter Normen im Amtsblatt veröffentlicht sind.
Ersetzt der CRA die RED-Cybersicherheit?
Ja, faktisch, für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden. Die Anforderungen des CRA umfassen alles, was die RED-Cybersicherheit verlangt, und die Kommission dürfte die RED-Cybersicherheitsregeln für diese Produkte außer Kraft setzen (durch Aufhebung oder Änderung der Delegierten Verordnung (EU) 2022/30) (Erwägungsgrund 30 des CRA). Produkte, die vor diesem Tag in Verkehr gebracht wurden, bleiben unter der RED-Cybersicherheit, sofern sie danach nicht wesentlich geändert werden. Ihre EN-18031-Tabellen fließen in die CRA-Akte ein, auch wenn EN 18031 allein keine CRA-Konformität belegt.
Wie funktionieren Updates, wenn ich eine neue Firmware veröffentliche?
RedComply zeigt, welche Anforderungen eine Änderung betrifft. Sie aktualisieren diese Teile, prüfen die Ergebnisse erneut und geben, wenn die Änderung es erfordert, eine neue Version der Erklärung aus. Jede Version bleibt erhalten, und die nächtlichen SBOM-Scans prüfen weiterhin die Softwarekomponenten jeder Version.
Ab wann gelten die Pflichten des CRA?
Die Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle gilt seit dem 11. September 2026 für jedes vom CRA erfasste Produkt auf dem Markt, auch wenn es früher in Verkehr gebracht wurde. Die übrigen Pflichten, darunter die grundlegenden Anforderungen, die EU-Konformitätserklärung und die CE-Kennzeichnung, gelten ab dem 11. Dezember 2027.
Was muss gemeldet werden, und wie schnell?
Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, die die Sicherheit Ihres Produkts beeinträchtigen. Über die einheitliche Meldeplattform der EU senden Sie dem als Koordinator benannten CSIRT und der ENISA eine Frühwarnung unverzüglich und binnen 24 Stunden nach Kenntnisnahme, eine Meldung binnen 72 Stunden und einen Abschlussbericht: bei Schwachstellen 14 Tage, nachdem eine Korrektur- oder Abhilfemaßnahme verfügbar ist, bei Vorfällen einen Monat nach der Meldung.
Reicht RedComply die Meldungen für mich ein?
Nein. RedComply entwirft jede Meldung mit den Angaben, die Artikel 14 verlangt, und erinnert Sie an die Fristen; Sie reichen sie auf der einheitlichen Meldeplattform der EU ein und tragen die Einreichungsreferenz im Fall ein.
Wir verwenden Cookies und ähnliche Tools, damit diese Seite funktioniert, um die Nutzung zu messen und (mit Ihrer Erlaubnis) Sitzungen für Produktforschung aufzuzeichnen. Sie können Ihre Wahl jederzeit über „Cookie-Einstellungen“ im Footer ändern. Cookie-Richtlinie lesen