Ja
Modul A: Sie erklären selbst
Sie erstellen die technische Dokumentation selbst und unterzeichnen die EU-Konformitätserklärung.
Funkanlagenrichtlinie 2014/53/EU · Pflicht seit 1. Aug. 2025
Technische Dokumentation, Prüfplan und EU-Erklärung. Die KI entwirft die Akte aus Ihren Unterlagen in etwa zwei bis drei Wochen, Prüfungen nicht eingerechnet; Sie prüfen, unterzeichnen und behalten die Kontrolle.
Wir melden uns binnen 24 Stunden für ein Gespräch; danach persönliche Demo und Preisangebot.
Für jedes dauerhaft auf dem Gerät gespeicherte Asset
DT.SSM-1.DN-1
Is the storage protected by physical or logical measures in the equipment’s target operational environment?
DT.SSM-1.DN-2
Is the storage implemented by a secure storage mechanism?


01Was EN 18031 verlangt
Jeder Teil beantwortet eine grundlegende Anforderung der Richtlinie.
Art. 3 Abs. 3 Buchst. d
EN 18031-1
Mit dem Internet verbundene Funkanlagen dürfen dem Netz nicht schaden und seine Ressourcen nicht missbrauchen.
Art. 3 Abs. 3 Buchst. e
EN 18031-2
Funkanlagen, die personenbezogene, Verkehrs- oder Standortdaten verarbeiten können: mit dem Internet verbundene Anlagen sowie Funkspielzeug, Kinderbetreuungsausrüstung und am Körper getragene Funkanlagen auch ohne Internetverbindung.
Art. 3 Abs. 3 Buchst. f
EN 18031-3
Mit dem Internet verbundene Funkanlagen, mit denen Nutzer Geld, monetäre Werte oder virtuelle Währungen übertragen können.
Eine Zeile trifft zu? Dann gilt die RED-Cybersicherheit sehr wahrscheinlich: Sie ist für die in der Delegierten Verordnung (EU) 2022/30 genannten Funkanlagen verpflichtend.
Mit einer Datenverbindung gilt auch der CRA: Meldepflichten seit dem 11. September 2026, vollständig ab dem 11. Dezember 2027. Anforderungen des CRA ansehen
02Ihr Weg zur Konformität
Die Anwendung der EN 18031 selbst ist freiwillig, sie ist aber die harmonisierte Norm: Vollständig angewandt begründet sie die Konformitätsvermutung und öffnet den Weg zur Selbsterklärung.
Wenden Sie die einschlägigen Teile der EN 18031 vollständig an, ohne dass eine der Einschränkungen aus dem Durchführungsbeschluss (EU) 2025/138 greift?
Ja
Sie erstellen die technische Dokumentation selbst und unterzeichnen die EU-Konformitätserklärung.
Nein
Sie wenden die Norm nur teilweise an, oder eine Einschränkung greift, etwa ein Passwort, das Nutzer nicht setzen müssen. Das betrifft derzeit jedes Produkt unter Buchstabe f (Zahlungen): Eine Einschränkung zu EN 18031-3 (Abschnitt 6.3.2.4) nimmt ihr die Konformitätsvermutung.
Die technische Akte geht an eine notifizierte Stelle, zur EU-Baumusterprüfung (Module B + C) oder zur Bewertung Ihres umfassenden Qualitätssicherungssystems (Modul H). Sie übergeben genau die Akte, die RedComply vorbereitet.
Vor der Unterschrift erklärt RedComply jede Einschränkung und warum sie zählt, und hält das gewählte Verfahren in der Erklärung fest. RedComply ist ein Werkzeug zur Selbstbewertung, keine notifizierte Stelle: Sie prüfen, unterzeichnen und bleiben verantwortlich.
03Zeit bis zur prüfbereiten Akte
Eine Akte braucht 6 bis 12 Monate
und kostet 10.000–20.000 € pro Produkt.
Die technische Dokumentation: 87 Tabellen nach EN 18031-1 und -2, davon 74 Anforderungstabellen, die Zeile für Zeile ausgefüllt werden.
Der Prüfplan: eine konzeptionelle Bewertung für jede seiner 46 Anforderungen und Prüfungen, die für 43 davon zu planen sind.
Die Erklärung: zuletzt unterzeichnet, sobald kein Ergebnis in der Dokumentation und kein Urteil im Prüfplan FAIL lautet.
Zahlen zur manuellen Erstellung: öffentliche Schätzungen und Preislisten von Beratern, September 2026. Zählung: die Vorlagen von RedComply für EN 18031-1 und -2.
Etwa 2 bis 3 Wochen
dauert die Erstellung in der Regel. Die Prüfzeit kommt hinzu und hängt von Ihrem Produkt ab.
Keine Beraterstunden für die Erstellung.
Projekt anlegen
Eine Produktfamilie und die Teile der EN 18031, die für sie gelten.
Vorhandenes hochladen
Datenblätter, Architektur und Richtlinien kommen in die Wissensdatenbank des Projekts, verschlüsselt bei der Übertragung und im Ruhezustand.
KI erstellt Entwürfe
Die Zeilen der Tabellen, entworfen aus Ihrer Wissensdatenbank, mit dem Dokument hinter jeder Angabe; danach berechnen die Entscheidungsbäume das Ergebnis.
Sie prüfen und unterzeichnen: Sie behalten die Kontrolle
Sie bearbeiten und genehmigen Dokumentation und Prüfplan; nach Abschluss Ihrer Prüfungen unterzeichnen Sie die Erklärung. Die Verantwortung als Hersteller bleibt bei Ihnen.
„Wir sind vierzig Leute, und niemand macht Compliance in Vollzeit. Ehrlich gesagt habe ich mit dem nächsten Software-Abo gerechnet, das wir nach einem Monat aufgeben. Stattdessen kam die August-Frist und ging, und unsere Dokumentation war längst fertig.“

Giancarlo PeruzziGeschäftsführer, Sarvento Automazione s.r.l.
04In Aktion sehen
Das RedComply-Dashboard in einem EN-18031-Projekt; Wartezeiten sind gekürzt. Ohne Ton; Sie können das Video jederzeit anhalten.
05Was Sie bekommen
Technische Dokumentation
Jede Anforderung der EN 18031 hat ihre eigene Tabelle, mit dem Entscheidungsbaum der Norm in den Spalten. Die KI füllt die Zeilen aus Ihren Unterlagen; Sie prüfen jedes Ergebnis und die Begründung dahinter.
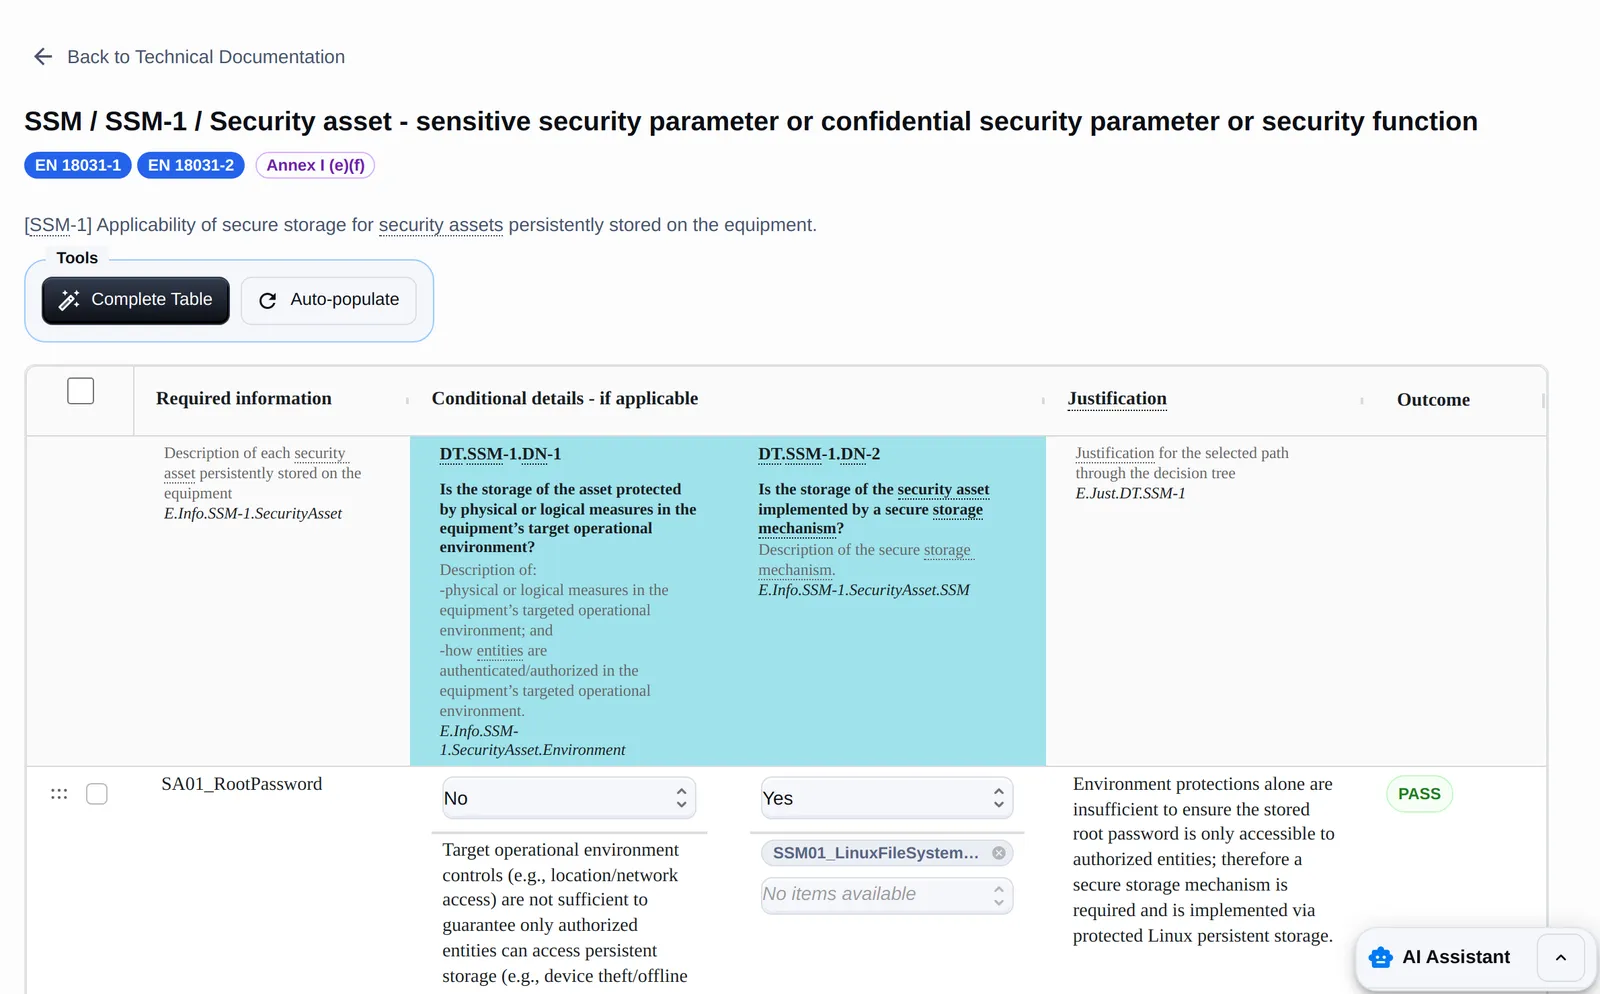
SSM-1 · Tabelle „Security asset“
KI-Assistent
Der Assistent arbeitet mit Ihrer Wissensdatenbank: Datenblätter, Architektur, Richtlinien und Prüfberichte. Er füllt Tabellen aus, beantwortet Fragen zur Norm, weist auf Lücken hin und fragt vor dem Speichern nach.
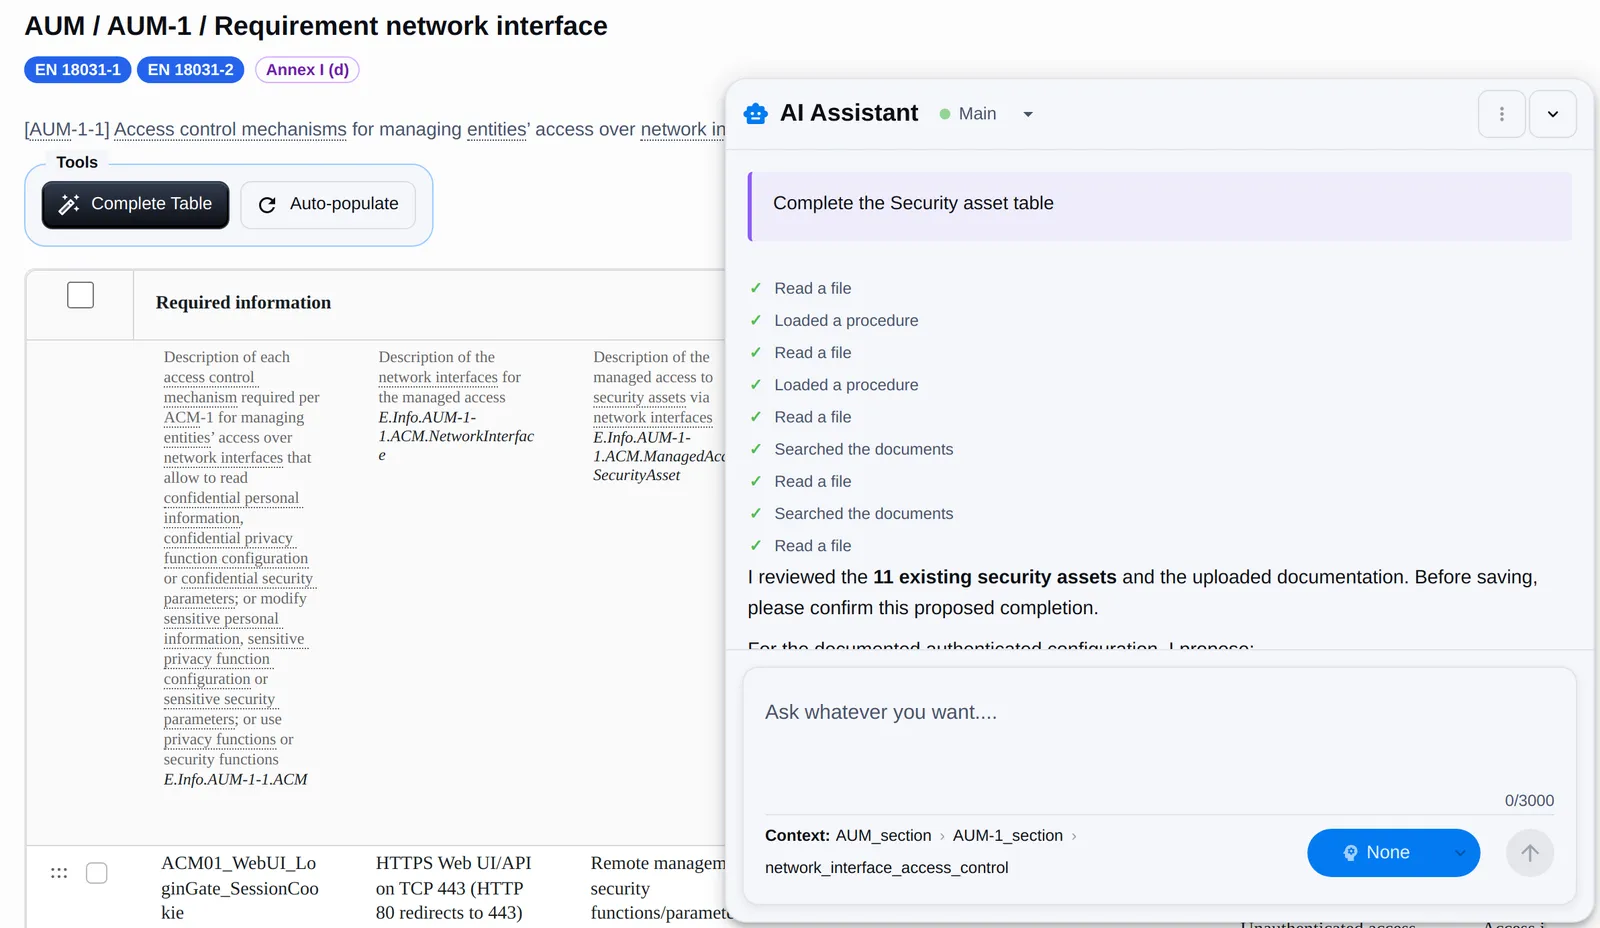
KI-Assistent · Wissensdatenbank
Complete the Security asset table
Before saving, please confirm this proposed completion.
Prüfplan
Der Prüfplan folgt den drei Bewertungsarten der Norm: konzeptionelle Bewertung der Dokumentation, funktionale Vollständigkeit am Gerät und funktionale Wirksamkeit durch echte Tests. RedComply strukturiert den Plan und hält die Nachweise fest; die Prüfungen führen Sie oder ein Labor Ihrer Wahl durch.
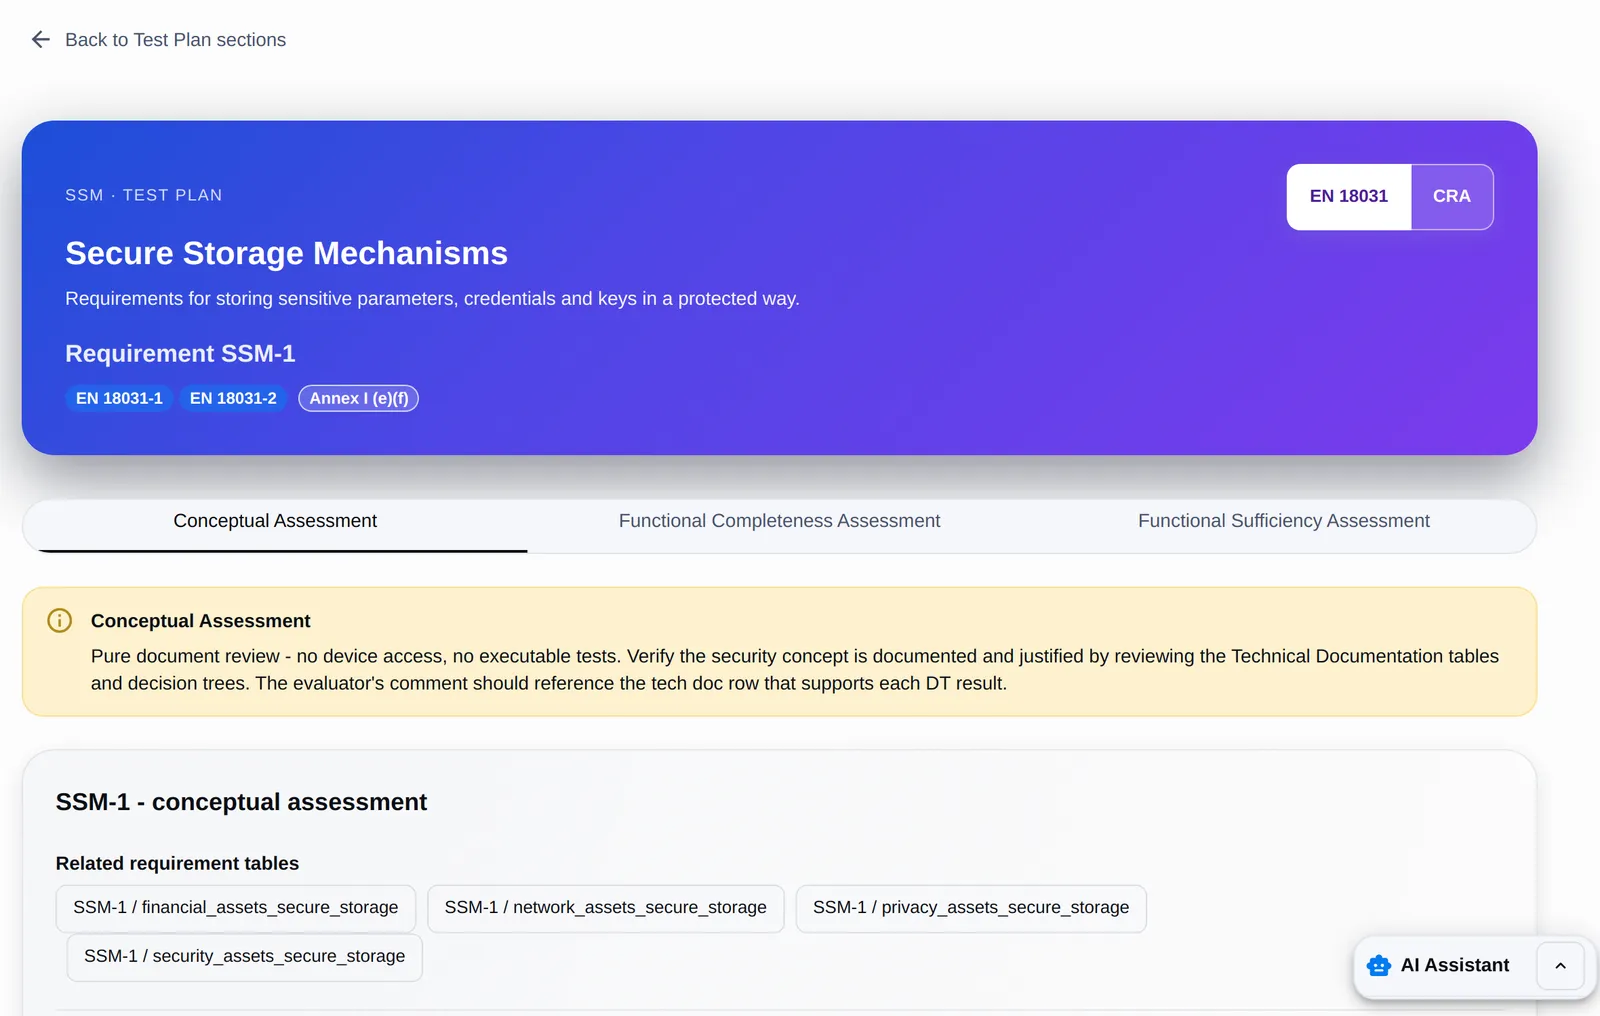
Prüfplan · drei Bewertungsarten
Erklärung
Prüfen Sie die Angaben der Erklärung, unterzeichnen Sie und erzeugen Sie Ihre EU-Konformitätserklärung mit EN 18031 für Artikel 3 Absatz 3 Buchstaben d, e und f, zusammen mit den PDFs der technischen Dokumentation und des Prüfplans sowie einem Gesamtpaket. Jede Version bleibt erhalten.
EU declaration of conformityPDF
06Was Hersteller sagen
„Ich habe zwei Verfahren mit Benannter Stelle hinter mir und wollte kein drittes. RedComply hat uns auf dem Weg der Selbsterklärung nach Modul A gehalten: jede Klausel zugeordnet, jedes Urteil nachvollziehbar. Unser Prüfer fand nichts zu beanstanden. Für ein Smart-Meter-Portfolio wie unseres ist die Selbsterklärung bares Geld wert.“

Silvia ContariniLeiterin Zertifizierung, Metrivolt s.r.l.
„Die Compliance-Abteilung hier bin ich, der Wert lag also in der Struktur: Abschnitte, Entscheidungsbäume und Urteile an einem Ort statt in meinem Ordner voller Word-Dateien. Als unser größter Kunde einen Nachweis der EN-18031-Konformität verlangte, habe ich ihn noch am selben Nachmittag exportiert. Und er hat den ersten Kontakt mit der Dokumentationsanfrage einer Hafenbehörde überstanden, der einzige Maßstab, der für mich zählt.“

Claire DuffieldCompliance-Beauftragte, Greyport Telemetry Ltd
„Die Hälfte unserer Geräte sind LoRa-Knoten mitten auf dem Feld, der Abschnitt zu den Netzwerk-Assets war für uns also wirklich relevant. Die automatisch befüllten Asset-Inventare haben mir eine Tabelle erspart, vor der ich mich gefürchtet habe, und die Testplan-Generierung ist die Funktion, von der ich nicht wusste, dass ich sie brauche. Ich habe alles zwischen zwei Firmware-Releases erledigt, ohne jemanden von der Roadmap abzuziehen, was mich ehrlich überrascht hat.“

Matteo ColasantiEmbedded-Ingenieur, CampoSense s.r.l.
MCP · In der Pilotphase
Verbinden Sie den Coding-Agenten, den Ihre Entwickler bereits nutzen, etwa Claude Code, Codex, Cursor oder einen anderen Agenten, der das Model Context Protocol (MCP) unterstützt. Er beantwortet die Fragen von RedComply aus dem Repository auf Ihrem Rechner, mit Dateiverweisen; RedComply entwirft die Tabellen der technischen Dokumentation und Sie prüfen sie.
07Überwachung
Jede Nacht
Laden Sie die SBOM jedes Produkts hoch. RedComply scannt sie jede Nacht gegen Schwachstellendatenbanken und benachrichtigt Sie per E-Mail, wenn neue oder geänderte Schwachstellen auftauchen.
Nach einer Produktänderung
Nach einer Änderung an Firmware oder Hardware aktualisieren Sie das Betroffene, prüfen die Ergebnisse erneut und geben, wenn die Änderung es erfordert, eine neue Version der Erklärung aus.
CRA · Verordnung (EU) 2024/2847
RedComply verwendet Ihre EN-18031-Tabellen in der technischen Dokumentation für den CRA weiter und ergänzt den Rest: EN 18031 deckt einen Teil von Anhang I des CRA ab.
Die Cybersicherheitsanforderungen aus Artikel 3 Absatz 3 Buchstaben d, e und f der RED sind seit dem 1. August 2025 für die in der Delegierten Verordnung (EU) 2022/30 genannten Funkanlagen verpflichtend. Die Anwendung der EN 18031 selbst ist freiwillig, sie ist aber die harmonisierte Norm: Vollständig angewandt begründet sie die Konformitätsvermutung und öffnet den Weg zur Selbsterklärung.
Ihre Dateien bleiben in Ihrem Projekt und werden bei der Übertragung und im Ruhezustand verschlüsselt. Die Plattform wird im Europäischen Wirtschaftsraum betrieben; KI-Funktionen laufen über Anbieter in den USA. Wir arbeiten auf die ISO-27001-Zertifizierung hin.
Ja, nach Modul A, wenn Sie die einschlägigen Teile der EN 18031 vollständig anwenden und keine der Einschränkungen aus dem Durchführungsbeschluss (EU) 2025/138 der Kommission greift, etwa ein Passwort, das Nutzer nicht setzen müssen. Für Produkte unter Buchstabe f (Zahlungen) ist derzeit eine notifizierte Stelle erforderlich, weil eine Einschränkung zu EN 18031-3 (Abschnitt 6.3.2.4) ihr die Konformitätsvermutung nimmt. RedComply erklärt jede Einschränkung vor der Unterschrift.
Nein. RedComply ist eine Softwareplattform zur Selbstbewertung, keine notifizierte Stelle. Sie erstellt Entwürfe und ordnet die Nachweise; Sie prüfen, unterzeichnen die Erklärung und bleiben als Hersteller verantwortlich. Brauchen Sie eine notifizierte Stelle, übergeben Sie ihr genau diese Akte.
Nein. RedComply erstellt den Prüfplan nach den drei Bewertungsarten der Norm und hält Ergebnisse und Nachweise fest. Funktionale Prüfungen wie Netzwerkscans oder Penetrationstests führen Sie oder ein Prüflabor durch, und deren Berichte kommen in Ihre Wissensdatenbank.
Mit RedComply dauert die Erstellung einer Akte in der Regel zwei bis drei Wochen, von Hand sechs bis zwölf Monate. Die Prüfzeit kommt hinzu und hängt von Ihrem Produkt ab.
RedComply zeigt, welche Anforderungen eine Änderung betrifft. Sie aktualisieren diese Teile, prüfen die Ergebnisse erneut und geben, wenn die Änderung es erfordert, eine neue Version der Erklärung aus. Die nächtlichen SBOM-Scans überwachen weiterhin die Komponenten jeder Version.
Vorlagen sind der Ausgangspunkt. Der KI-Assistent liest Ihre Datenblätter, Ihre Architektur und Ihre Richtlinien und entwirft die Antworten in den EN-18031-Tabellen, jeweils mit Quelle; danach berechnen die Entscheidungsbäume das Ergebnis. Jede Antwort prüfen und genehmigen Sie.
Heute · · RED-Cybersicherheit Pflicht seit
Beginnen Sie mit einer Produktfamilie und prüfen Sie Ihre ersten Entwürfe innerhalb weniger Tage.
Fordern Sie eine Demo und ein Preisangebot für Ihre Produkte an.
Wir verwenden Cookies und ähnliche Tools, damit diese Seite funktioniert, um die Nutzung zu messen und (mit Ihrer Erlaubnis) Sitzungen für Produktforschung aufzuzeichnen. Sie können Ihre Wahl jederzeit über „Cookie-Einstellungen“ im Footer ändern. Cookie-Richtlinie lesen